
أمن السحابة
أمن البيئات السحابية المتعددة
اكتشف الأصول المكشوفة وافهم مسارات الهجوم. وحدد أولويات المعالجة.
افهم الخطر السحابي من خلال المورد والأنشطة المرتبطة به. تجمع Nova جرد الأصول ونتائج CSPM وتعرض البيانات للمخاطر وعلاقات الوصول ومسارات الهجوم وأدلة الامتثال. يستطيع الفريق دراسة سبب أهمية نقطة الضعف والأنظمة التي قد تتأثر بها، ومعرفة ما إذا كان النشاط المشبوه المرتبط يزيد من أولوية معالجتها.
حدد نقاط الضعف التي يجب معالجتها أولاً
قد يغير تعرض المورد وصلاحياته والنشاط المشبوه المرتبط به مدى إلحاح النتيجة. راجع هذه التفاصيل مع الأصل المتأثر والفريق المسؤول عن المعالجة.
مسار مخاطر السحابة
- سجل الأصول
- التعرض للمخاطر
- الأولوية
تعرّف على كيفية سير العمل داخل Nova
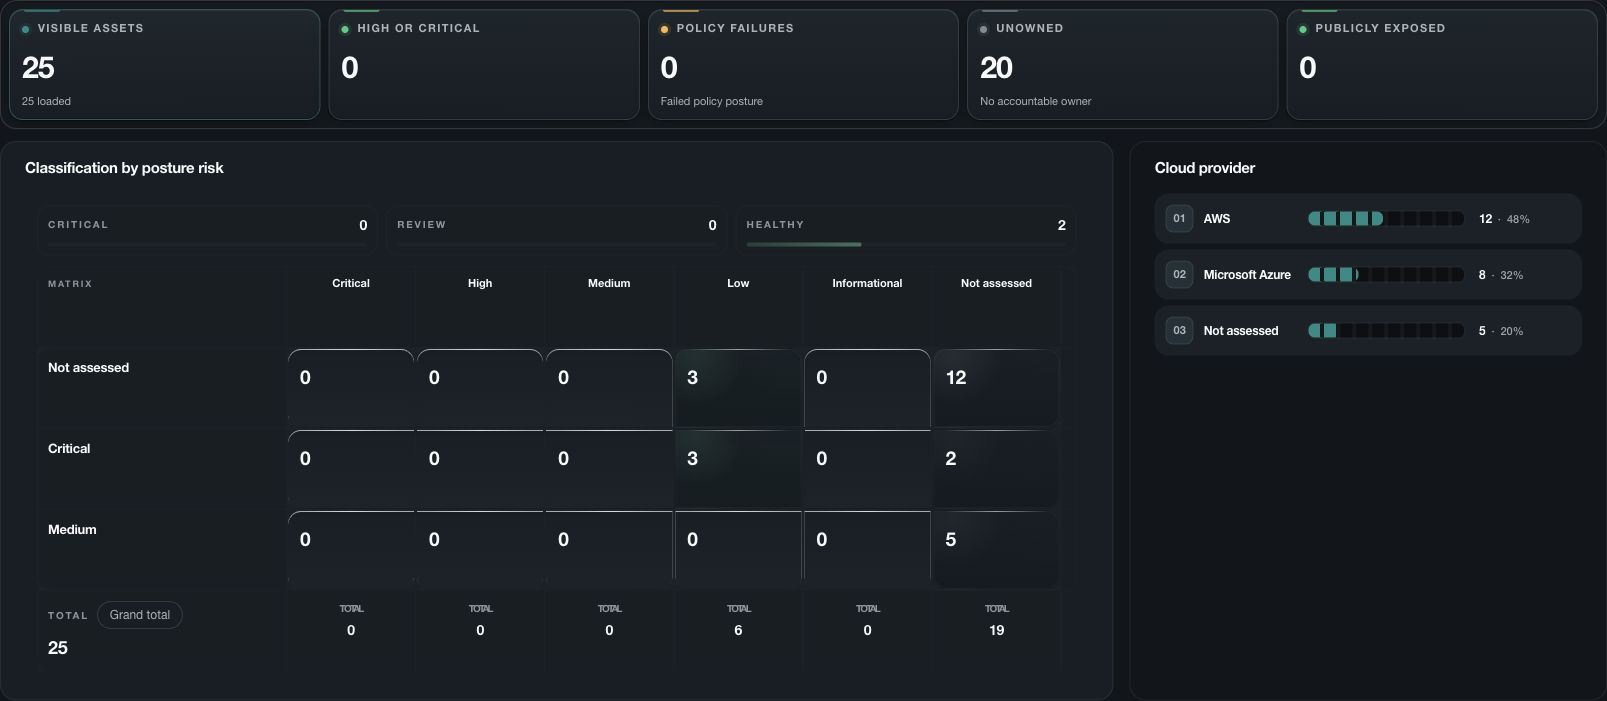
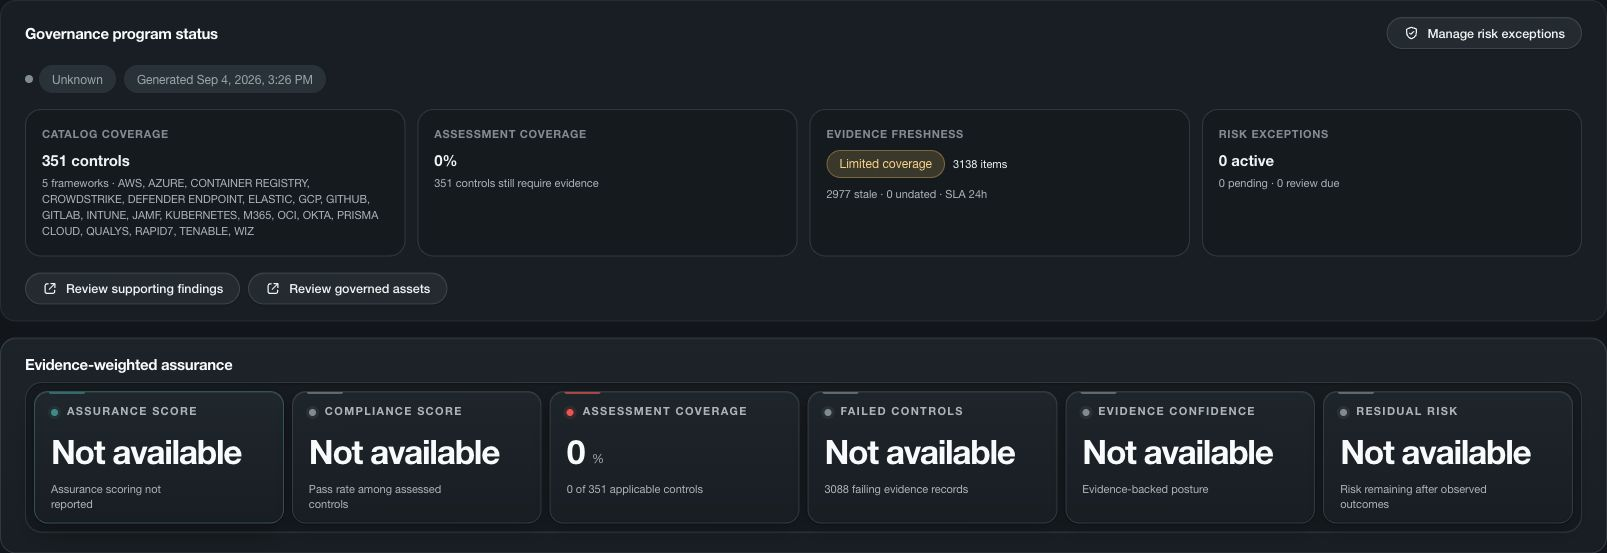
تنقل بين واجهات المنتج الحالية خطوة بخطوة. تجيب كل واجهة عن سؤال أمني مختلف مع إظهار الأدلة المتاحة وحدودها بوضوح.
مخاطر السحابة ضمن سياقها
اطّلع على النتائج العاجلة ومسارات الهجوم وفجوات الأدلة في عرض واحد.
تستطيع فرق السحابة التمييز بين التعرّض الفعلي ونقص تغطية التقييم، ثم توجيه المعالجة إلى المشكلات ذات المسار الأوضح نحو التأثير.
استكشف إدارة Attack Surface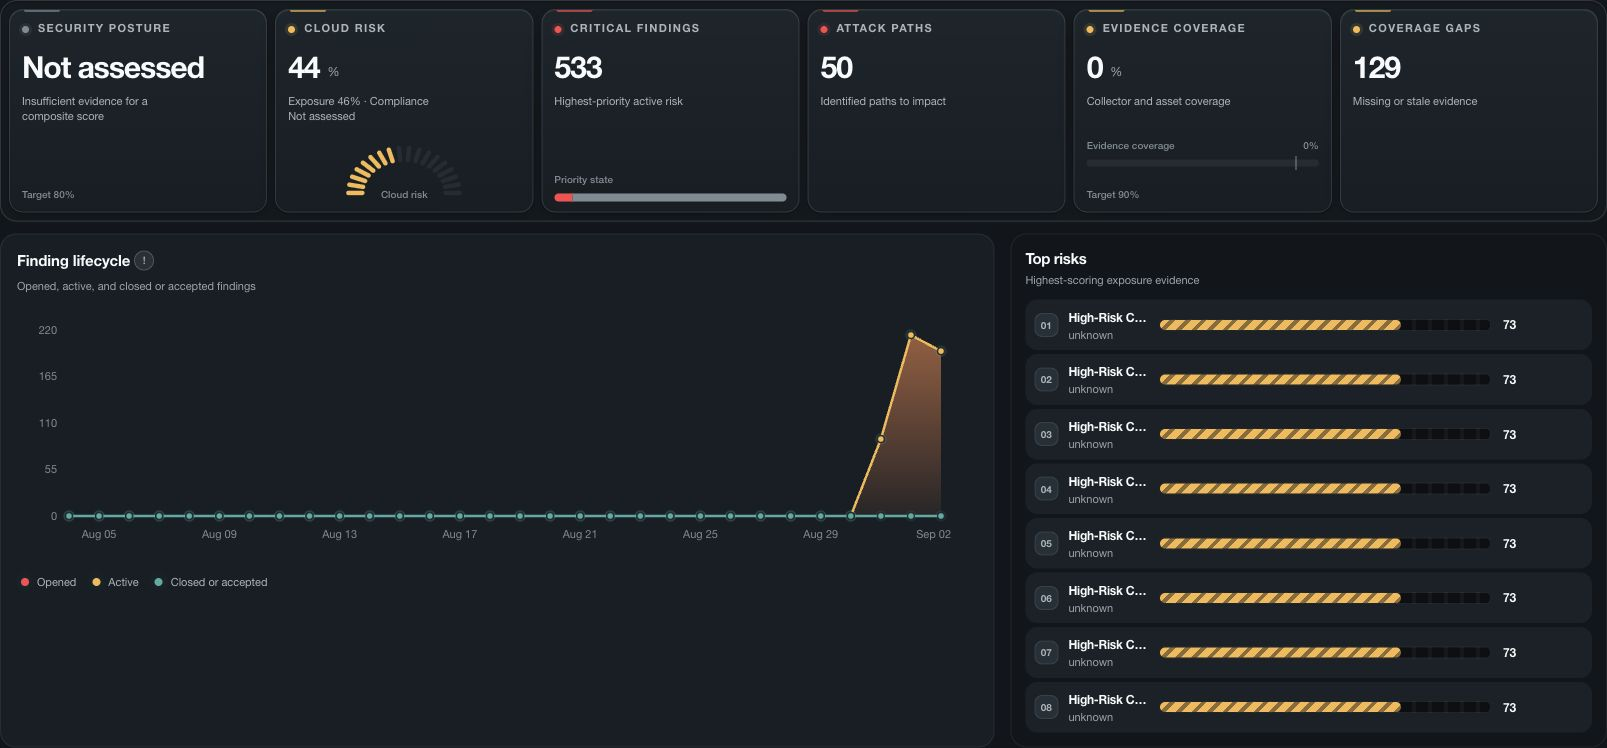
من النتيجة إلى المسؤول
زوّد فرق المعالجة بمعلومات المورد المتأثر والأدلة التي تحتاج إليها.
تبقى حالة النتيجة والأصول المتأثرة والضوابط المرتبطة والمسؤولية ومعالجة المخاطر متاحة ضمن مسار عمل واحد.
اطّلع على إدارة الوضع الأمني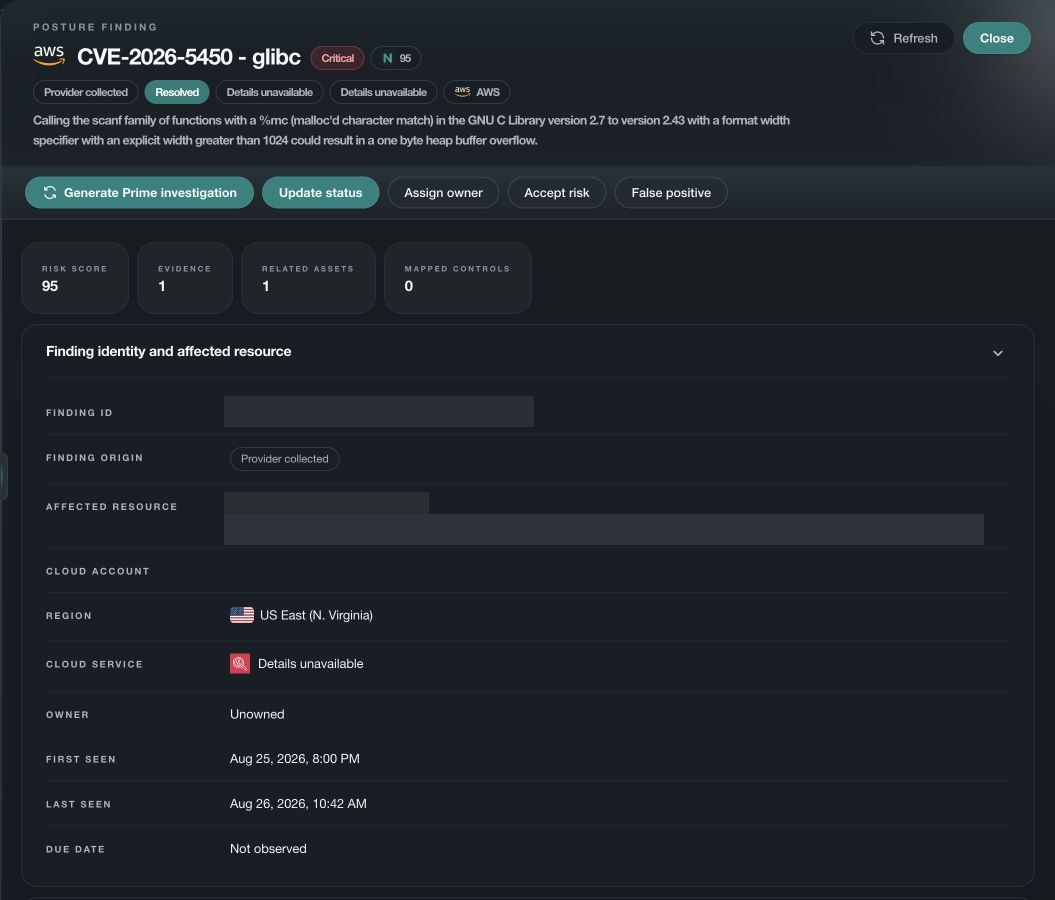
خفّض مخاطر السحابة
أعطِ الأولوية للمسارات التي يمكنها الوصول إلى ما يهم.
إدارة الوضع الأمني للسحابة
قيّم أدلة إعدادات السحابة وKubernetes المدعومة دون اعتبار غياب التغطية نتيجة سليمة.
CDRكشف التهديدات السحابية والاستجابة لها
اربط نشاط السحابة بالهويات والأصول والتعرّض وسياق التهديد ومسارات الاستجابة المدعومة.
ASMإدارة Cloud Attack Surface
اربط التعرّض للإنترنت والأصول والهويات والنتائج بالمسارات التي قد تتيحها.
Attack Pathsمسارات الهجوم والأثر المحتمل
شاهد نقاط الدخول والعلاقات والأصول التي يمكن الوصول إليها والأثر المحتمل ضمن مسار تحقيق واحد.
الامتثالأدلة الامتثال السحابي
ميز الضوابط التي تم تقييمها عن الضوابط ذات الأدلة الناقصة أو غير المتاحة.
الجردالأصول والهويات السحابية
اربط سجل الموارد وسياق الهوية بالنتائج والنشاط المؤثر فيها.
البياناتأمن البيانات السحابية
راجع أصول البيانات المدعومة مع سياق التعرّض والوصول وأدلة السياسات والمسؤولية.
Nova Detection & Response eXchangeالاستجابة للحوادث باستخدام DRX
جهز الإجراءات المدعومة وطبق ضوابط الوصول والموافقة وراجع النتيجة.
الأسئلة الشائعة
أسئلة عن أمن السحابة.
ما إدارة الوضع الأمني للسحابة CSPM؟
تقيّم CSPM أدلة الإعدادات والضوابط عبر البيئات المدعومة. وتُظهر Nova ما جرى تقييمه وما أخفق ومواضع غياب الأدلة، فلا يظهر التقييم غير المكتمل كأنه نتيجة سليمة.
كيف ترتّب Nova أولوية مخاطر السحابة؟
تستطيع Nova ربط النتائج بالأصول المتأثرة والتعرّض والهويات ومسارات الهجوم والإشارات الأمنية النشطة وجودة الأدلة. تعتمد العوامل المتاحة على المصادر المتصلة، وتبقى ظاهرة للمراجعة.
ما البيئات السحابية والأنظمة الأمنية التي يمكن ربطها بـNova؟
جرى تقييم اتصالات Nova مع AWS وMicrosoft Azure وGoogle Cloud وKubernetes، ومع الأنظمة المدعومة للهويات وEndpoint والخدمات البرمجية ومعلومات التهديدات والتذاكر والاستجابة. تختلف الأدلة والإجراءات المتاحة حسب الاتصال، ويُؤكَّد نطاقها لكل بيئة عميل.
تقييم Nova
اكتشف كيف تناسب Nova عمل فريقك في أمن السحابة.
في عرض خاص، سنحدّد ملاءمة Nova لأدواتك ونؤكّد ما يمكن ربطه ونركّز التقييم على النتيجة التي تهم فريقك.