
Nova ACDP
Nova ACDP. دفاع سحابي ذاتي بأساس AI-Native.
Nova هي AI-Native Autonomous Cloud Defense Platform، أو ACDP. تجمع قدرات CNAPP لحصر الأصول السحابية والوضع الأمني والتعرض ومسارات الهجوم وأدلة الامتثال مع مسارات SecOps للكشف عن التهديدات وتحليل السلوك وThreat Intelligence وThreat Hunting والتحقيق وهندسة الكشف والاستجابة المحكومة. تربط محركاتها الذاتية النتائج بالأشخاص والموارد والأنشطة المعنية، مع إبقاء الأدلة ونقاط عدم اليقين والسياسات والموافقات المطلوبة ظاهرة.
تحليل تلقائي مع سياسات وضوابط موافقة للاستجابة.
دفاع مترابط بالأدلة
تعرّف على كيفية سير العمل داخل Nova
تنقل بين واجهات المنتج الحالية خطوة بخطوة. تجيب كل واجهة عن سؤال أمني مختلف مع إظهار الأدلة المتاحة وحدودها بوضوح.
أمن السحابة
تعرف على ما هو مكشوف وسبب أهميته أمنياً.
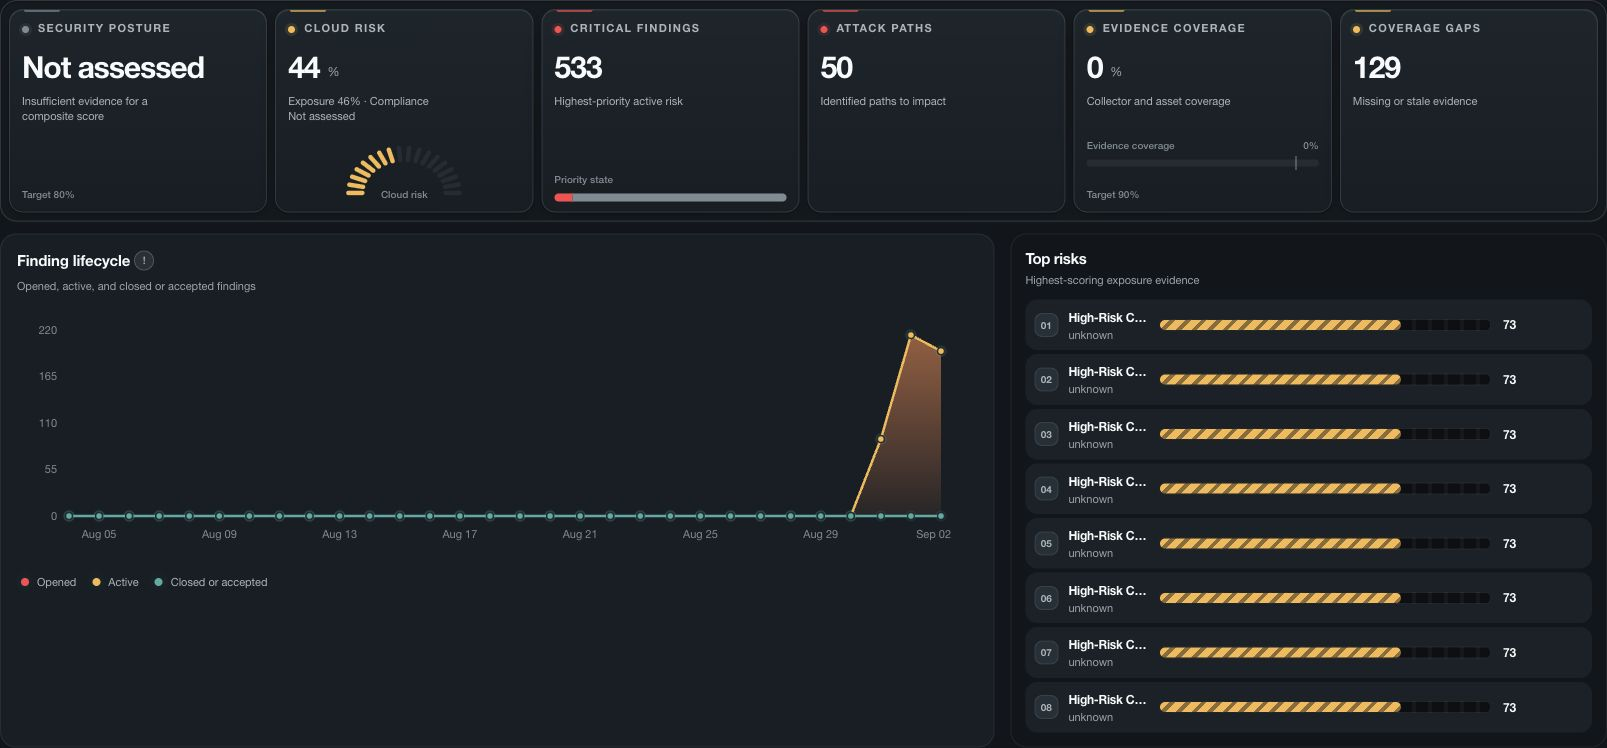
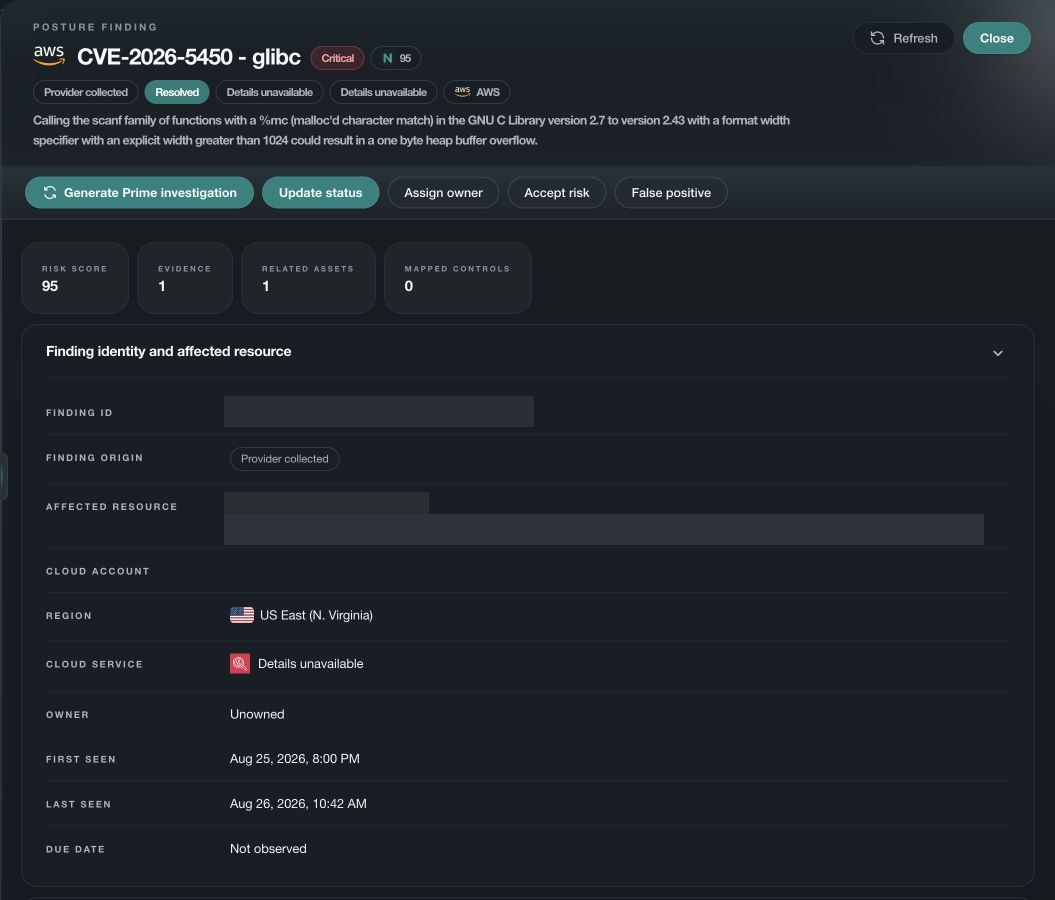
راجع الأصول السحابية ونتائج CSPM وتعرض البيانات للمخاطر وعلاقات الوصول ومسارات الهجوم معاً. لا تمثل إعدادات المورد سوى جزء من المخاطر المرتبطة به. تساعد Nova الفريق على فحص كيفية الوصول إليه والأصول الأخرى التي قد تكون معنية، ومعرفة ما إذا كان النشاط الأمني المرتبط يغير أولوية المعالجة.
استخدم النتائج وأدلة الضوابط المتاحة للتخطيط للمعالجة ودعم مراجعات الامتثال. ويظل غياب التقييم نقصاً ينبغي معالجته، لا تأكيداً على أن المورد آمن.
الكشف وعمليات الأمن
انتقل من التنبيه إلى فهم النشاط الذي وراءه.
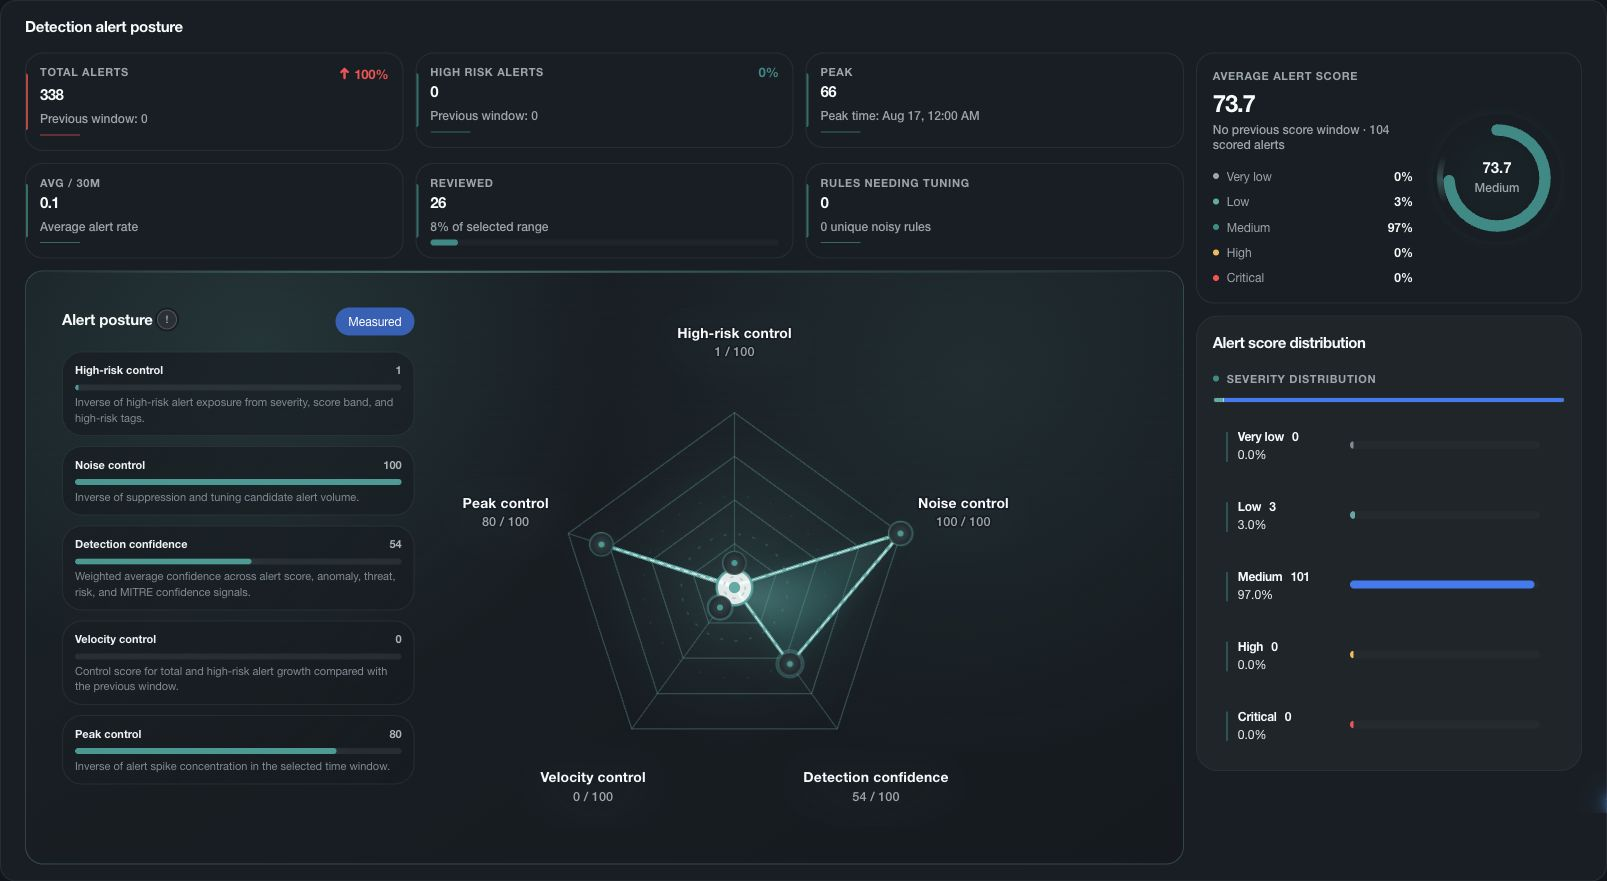
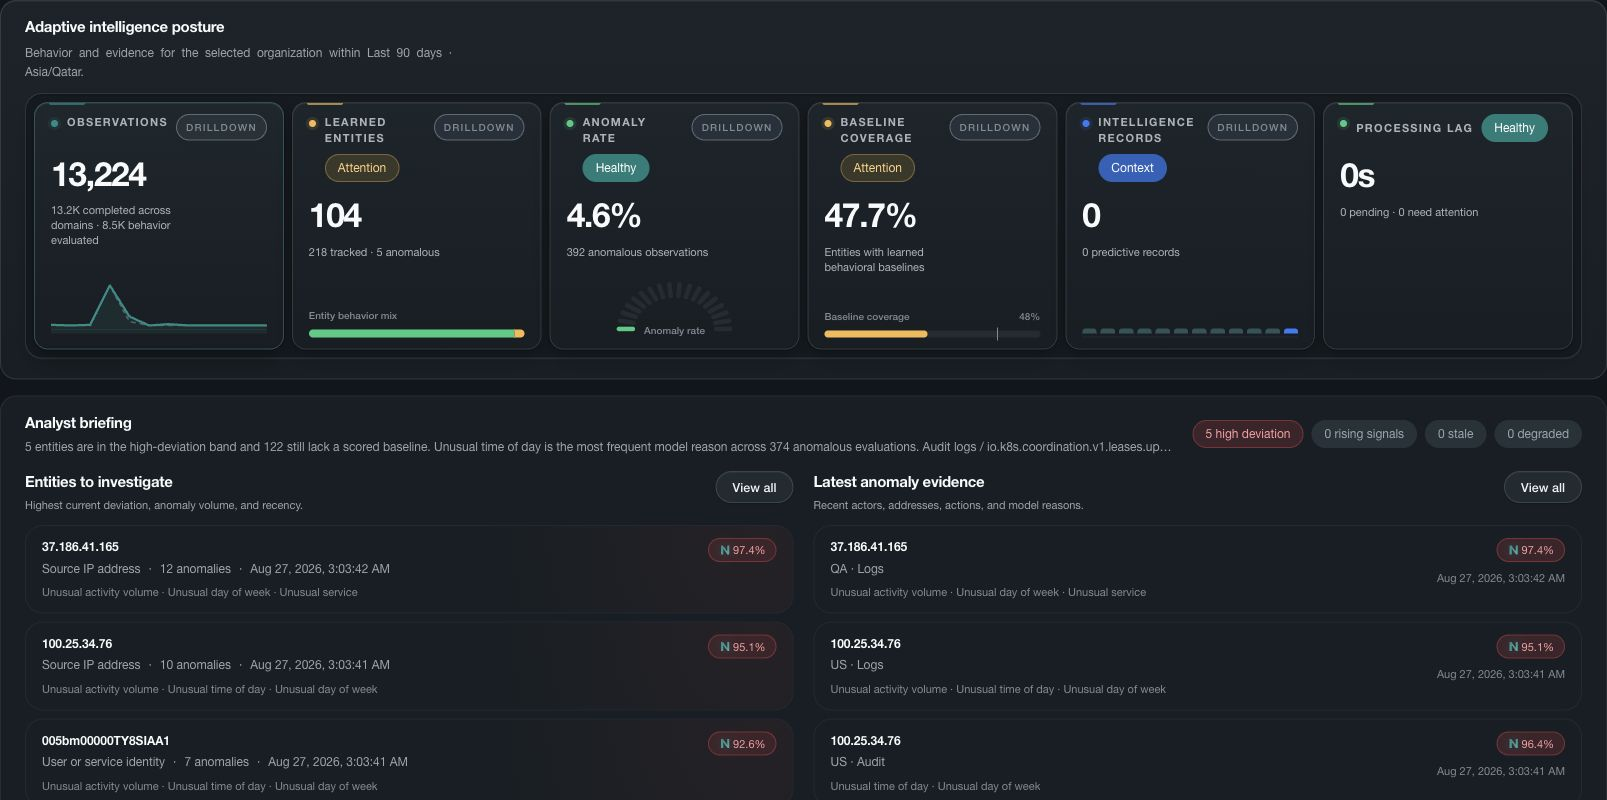
تجمع Nova فرز التنبيهات وترتيب أولوياتها باستخدام NovaSignal والأنماط السلوكية غير المعتادة والبحث في الأحداث والتحقيق في مسار عمل أمني واحد. يستطيع المحلل فحص التنبيه ومتابعة الهوية أو المورد المتأثر ومقارنة النشاط غير المعتاد بخطوط الأساس في Qyronis، مع استمرار وضوح المسؤوليات والمتابعة خلال تطور الحالة.
تستطيع فرق الكشف أيضاً مراجعة أداء القواعد وتغطيتها، ثم استخدام مقترحات NADE لتطوير التحسينات. وتبقى التغييرات المقترحة منفصلة عن القواعد المفعلة حتى استكمال المراجعة والتحقق المطلوبين.
Threat Intelligence وThreat Hunting
اربط المشهد الأوسع للتهديدات بما يحدث في بيئتك.
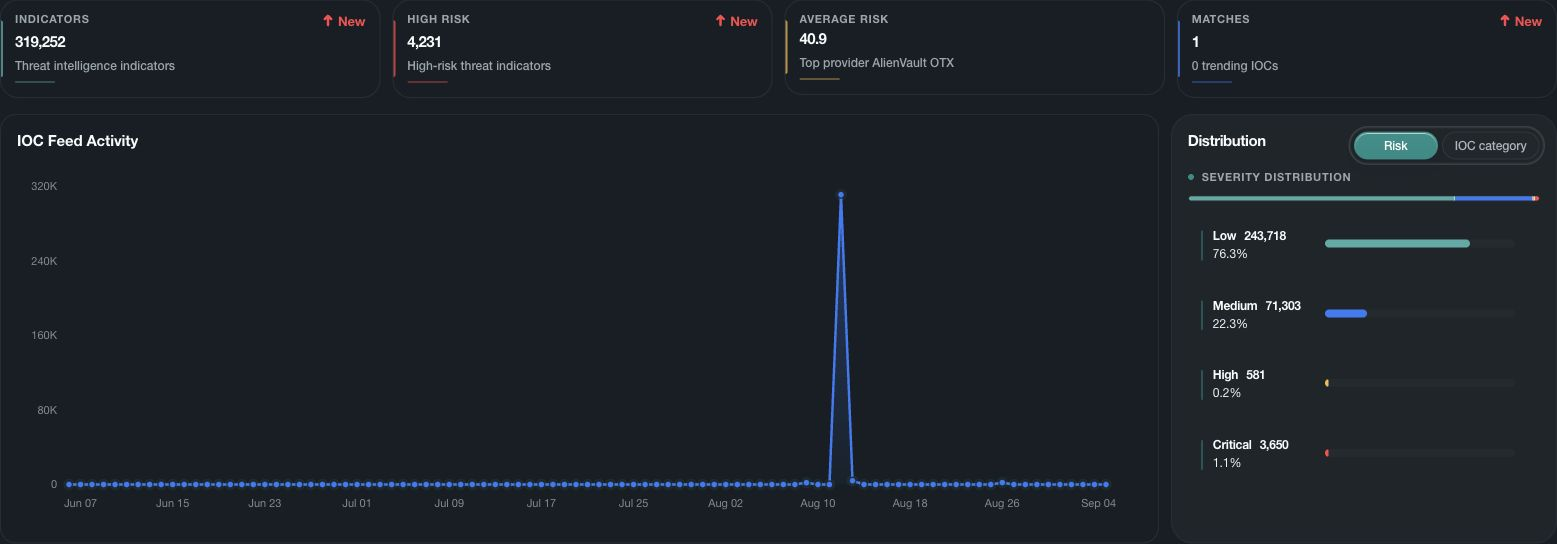
راجع مصادر معلومات التهديدات وتطابقات المؤشرات والنشاط الجغرافي مع الأحداث والأصول المرتبطة بها. تساعد Threat Relevance على التركيز على التهديدات ذات الصلة ببيئتك، بينما تبحث عمليات Threat Hunting الاستباقية في أسئلة أمنية تتجاوز التنبيهات الحالية. وتوفر Nova Atlas سياقاً جغرافياً لنشاط الكشف مع إمكانية الانتقال إلى التفاصيل الداعمة.
توضح الخرائط المواقع الجغرافية المرتبطة بالنشاط أو المؤشرات. لكنها لا تثبت هوية المهاجم أو موقعه الفعلي. وتبقى استنتاجات Threat Hunting مرتبطة بالبيانات التي جرى فحصها والتغطية المتاحة.
التحليل الأمني باستخدام Velora
افهم التقييم. وتتبع أدلته.
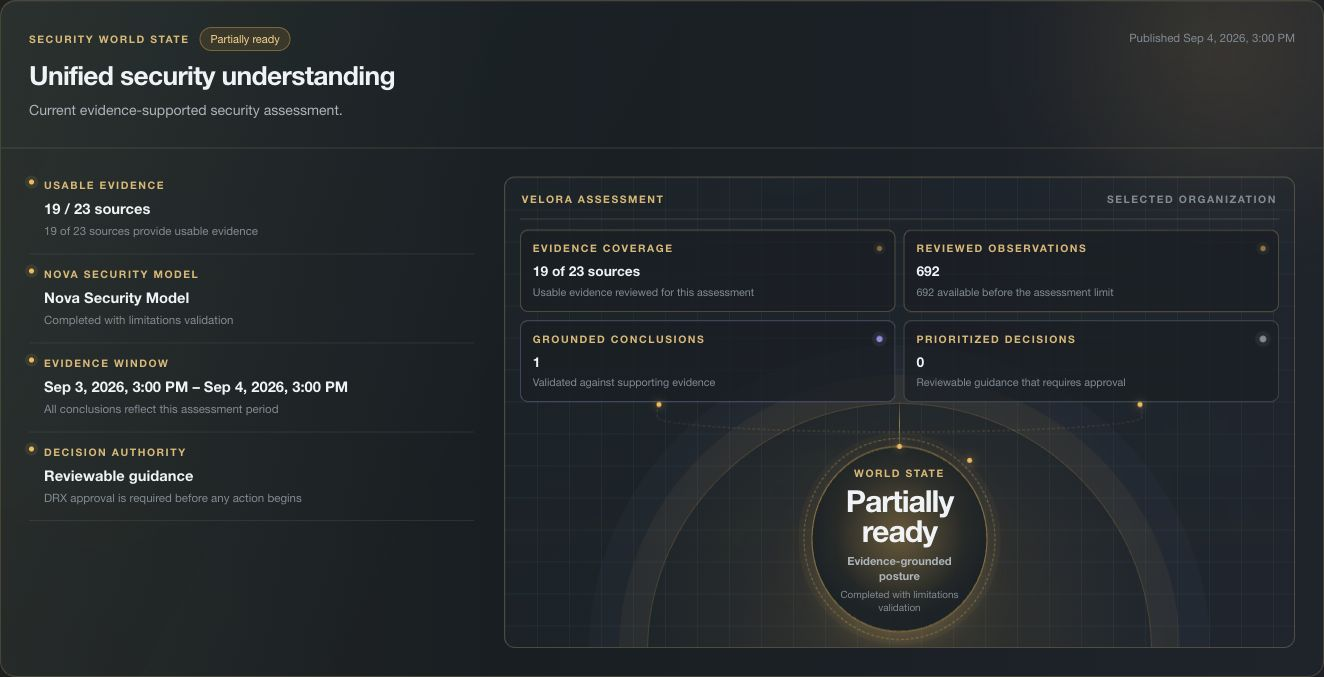
تجمع Velora الصورة الأمنية عبر Command Center وAutonomous Security Intelligence وInvestigation Studio ومخطط التهديدات. يستطيع الفريق الانتقال من الأولويات الحالية إلى التقييمات المنظمة والهويات والموارد المرتبطة والسجلات الأصلية. يميز الاستدلال بين ما رصدته Nova والاستنتاجات المدعومة والأسئلة التي لا تزال بحاجة إلى التحقيق.
يوفر Nova Core سياق التحقيق بصورة منظمة. وعندما يشمل الاشتراك Nova Prime، يضيف تحليلاً وإرشادات باللغة الطبيعية مع مراجع داعمة. ولا يمنح الشرح أو التوصية بمفردهما الإذن بتنفيذ إجراء استجابة.
أتمتة الاستجابة
نسق الإجراء مع الأشخاص والأدوات المعنية.
يربط DRX قرار التحقيق بإجراءات الاستجابة المدعومة في أدوات مؤسستك. يستطيع الفريق إعداد Playbooks ومراجعة التغيير المقترح وتطبيق قواعد الموافقة ومتابعة سجل التنفيذ. ويحتفظ سجل الاستجابة بالأنظمة المتأثرة والمسؤولين والنتيجة المبلّغ عنها لمراجعتها.
تعتمد الإجراءات المتاحة على المزود والتكامل المعتمد. وعند اكتمال الطلب، ينبغي مراجعة النتيجة المبلّغ عنها وأي فحوص إضافية لازمة للتأكد من تحقق الهدف الأمني المقصود.
عمليات المؤسسات وMSSP
حافظ على الفصل بين العملاء مع توسع العمل الأمني.
تدعم Nova فرق أمن المؤسسات ومزودي MSSP بصلاحيات وصول ومسؤوليات تحقيق وضوابط استجابة وسجل تدقيق خاص بكل عميل. توفر أدوات Collectors المدعومة أدلة السحابة والهوية وEndpoint وSaaS والأمن اللازمة لحالات الاستخدام المتفق عليها. وتساعد حالة المصادر وحداثة البيانات الفريق على فهم التغطية التي يمكن الاعتماد عليها.
قيّم المنصة وفق الأنظمة التي تستخدمها والمسؤوليات ومتطلبات الاستجابة في مؤسستك. يجري تأكيد القدرات المشمولة وتغطية الاتصالات والتعامل مع البيانات والتزامات الخدمة الخاصة بمؤسستك.
NOVA · AI-NATIVE AUTONOMOUS CLOUD DEFENSE PLATFORM
تربط Nova أمن السحابة وعمل SOC في منصة واحدة. ويمكن للفرق تقييم المخاطر السحابية والتحقيق في النشاط المشبوه وتحسين قواعد الكشف وتنسيق الاستجابة عبر التكاملات المدعومة.
01 · ماذا تعني الاستقلالية في Nova
أتمت التحليل. واحتفظ بالتحكم في الاستجابة.
يمكن لـNova تحليل النشاط وترتيب التنبيهات وإعداد تحسينات الكشف تلقائياً عند توفر البيانات والضوابط اللازمة. ويمكن للفرق مراجعة النتائج والمعلومات الداعمة. وتظل إجراءات الاستجابة ملتزمة بالصلاحيات والسياسات والموافقات المحددة.
راجع المخاطر السحابية والتهديدات النشطة
راجع أخطاء الإعداد والنشاط المشبوه وThreat Intelligence وتغطية البيانات معاً لتحديد ما يحتاج إلى الاهتمام.
ابحث عن المخاطر الناشئة
استخدم النشاط السابق والتغيرات غير المعتادة وسيناريوهات الهجوم المحتملة لتحديد المشكلات التي تحتاج إلى التحقيق.
راجع الشرح
تحقق من الأحداث الداعمة ومستوى الثقة والمعلومات الناقصة وراء كل توصية.
تحكم في إجراءات الاستجابة
يجب أن تتبع الإجراءات المدعومة قواعد الوصول والسياسات ومتطلبات الموافقة في مؤسستك. وتظل الإجراءات عالية الأثر خاضعة لضوابط الموافقة البشرية المطلوبة.
02 · محركات Nova
قدرات تحليل متخصصة تدعم جميع مراحل العمل الأمني.
يفسر Qyronis التغيرات السلوكية، ويساعد NovaSignal على ترتيب أولوية التنبيهات، ويقترح NADE تحسينات للكشف. تجمع Velora الأدلة وتحلل الأسئلة الأمنية، بينما يضع RAZE نماذج لسيناريوهات الهجوم ويدير DRX إجراءات الاستجابة المدعومة. ويضيف VFP تحليلاً للأنماط المتكررة ضمن تقييمات محددة. لكل قدرة دورها وشروط إتاحتها، وتبقى الأدلة التي تستند إليها متاحة للمراجعة.
Qyronis
اكتشف النشاط غير المعتاد بمقارنته بالسلوك المألوف في مؤسستك.
02 · رتّب الأولوياتNovaSignal
رتب التنبيهات حسب الأولوية باستخدام درجات المخاطر والنشاط المرتبط بها، مع شرح العوامل المؤثرة في كل درجة.
03 · التحسينNova Autonomous Detection Engine
حدد ثغرات التغطية في الكشف واقترح تحسينات على القواعد ليختبرها فريقك ويوافق عليها.
04 · الاستدلالVelora
ساعد المحللين على فهم التحقيق ومراجعة الأدلة وتحديد ما ينبغي التحقق منه لاحقاً.
05 · الأنماط الناشئةVelora Federated Patterns
حدد أنماط التهديد المتكررة واقترح عمليات Threat Hunting وتحسينات للكشف من أجل مراجعتها.
06 · التمثيلRed-team Adversary eXecution Engine
استكشف سيناريوهات الهجوم المحتملة وثغرات الكشف من خلال التحليل، دون تنفيذ هجمات تخريبية.
07 · الحوكمةNova Detection & Response eXchange
نسق إجراءات الاستجابة المدعومة مع فحوص السياسات والموافقات وسجل للنتيجة.
03 · ضوابط الاستجابة
اعرف ما تمت التوصية به والموافقة عليه وإكماله.
الإجراء المقترح والإجراء الموافق عليه والإجراء المكتمل مراحل مختلفة. تحتفظ Nova بحالاتها والنتائج المبلّغ عنها ليتمكن فريقك من مراجعة ما حدث.
- يعتمد التحليل على البيانات المتاحة لـNova لتقييمها.
- لا تمنح التوصية أو المحاكاة الإذن بتنفيذ إجراء.
- تظل الإجراءات عالية التأثير خاضعة للموافقة البشرية المُعدّة وفصل المهام.
- تُعرض الأدلة المفقودة أو المتدهورة كما هي، ولا تتحول إلى تأكيد للسلامة.
الأسئلة الشائعة
أسئلة عن Nova ACDP.
ما الذي يجعل Nova منصة مترابطة واحدة؟
يمكن للأدلة المصرّح بها نفسها أن تدعم تقييم مخاطر السحابة والكشف والتحقيق والاستجابة المدعومة والتقارير. تُبقي Nova المصدر والثقة والتغطية وسياق القرار مرتبطة، بدلًا من اختزال كل إشارة في درجة واحدة غير مفسّرة.
ما المجالات الأمنية التي تجمعها Nova؟
تشمل Nova جرد الأصول السحابية وفحوص الإعدادات وتعرض البيانات وإدارة سطح الهجوم وأدلة الامتثال. ويمكن لفرق SOC استخدام فرز التنبيهات وتحليل السلوك وThreat Intelligence وThreat Hunting وهندسة الكشف والتحقيق وإجراءات الاستجابة المدعومة.
هل Nova منصة CNAPP؟
تتضمن Nova قدرات CNAPP لحصر الأصول السحابية وCloud Security Posture Management والتعرض الخارجي ومسارات الهجوم وسياق البيانات السحابية وفحوص الكود وأعباء العمل المدعومة وأدلة الامتثال والكشف عن التهديدات السحابية. تصنف Nova نفسها ACDP لأنها تنقل هذا السياق السحابي إلى ترتيب الأولويات والتحقيق والتحليل الذاتي وتحسين الكشف والاستجابة المحكومة في SecOps.
كيف تعمل محركات Nova السبعة معًا؟
استكشف محركات Nova لتحليل السلوك وترتيب التنبيهات وهندسة الكشف والتحقيق بمساعدة الذكاء الاصطناعي وأنماط التهديد وتحليل سيناريوهات الهجوم والاستجابة.
هل تعمل Nova مع الأدوات الأمنية الحالية؟
نعم، عندما يكون الاتصال المطلوب مدعومًا. تستطيع Nova ربط أنظمة السحابة والهويات وEndpoint والخدمات البرمجية ومعلومات التهديدات والتذاكر والاستجابة. وتؤكّد Hansec تغطية الأدلة والإجراءات والصلاحيات بدقة لكل بيئة.
هل تحلّ Nova محل SIEM؟
تشمل Nova مسارات البحث في الأحداث والكشف والتحقيق والاستجابة، ويمكنها العمل مع الأنظمة الأمنية الحالية. ويعتمد استبدال أي أداة قائمة على مصادر البيانات والاحتفاظ بها ومسارات العمل والضوابط المطلوبة في بيئة العميل.
لأي فرق صُمّمت Nova؟
صُمّمت Nova لفرق العمليات الأمنية في المؤسسات وأمن السحابة وDetection Engineering والقيادات الأمنية والخدمات الأمنية المُدارة، التي تحتاج إلى قرارات مدعومة بالأدلة وفصل حدود العملاء واستجابة مضبوطة.
قيّم Nova ACDP
تعرف على كيفية ملاءمة Nova ACDP لبيئتك.
راجع حساباتك السحابية وأدوات الأمن ومتطلبات الاستجابة مع Hansec. سنحدد التكاملات المدعومة وقدرات Nova المناسبة لتقييمك.