
Nova ACDP
Nova ACDP. Defensa Cloud Autónoma y Nativa de IA.
Nova es una Plataforma de Defensa Cloud Autónoma y Nativa de IA, o ACDP. Combina capacidades CNAPP para visibilidad de activos cloud, postura de seguridad, exposición, rutas de ataque y evidencia de cumplimiento con flujos de SecOps para detección de amenazas, analítica de comportamiento, Threat Intelligence, Threat Hunting, investigación, ingeniería de detección y respuesta gobernada. Sus motores autónomos relacionan los hallazgos con las personas, los recursos y la actividad implicados, manteniendo visibles la evidencia, la incertidumbre, las políticas y las aprobaciones necesarias.
Análisis automático, con políticas y controles de aprobación para la respuesta.
Defensa conectada por evidencia
Descubre cómo avanza el trabajo en Nova
Recorre vistas actuales del producto paso a paso. Cada vista responde a una pregunta de seguridad diferente y mantiene visibles la evidencia disponible y sus límites.
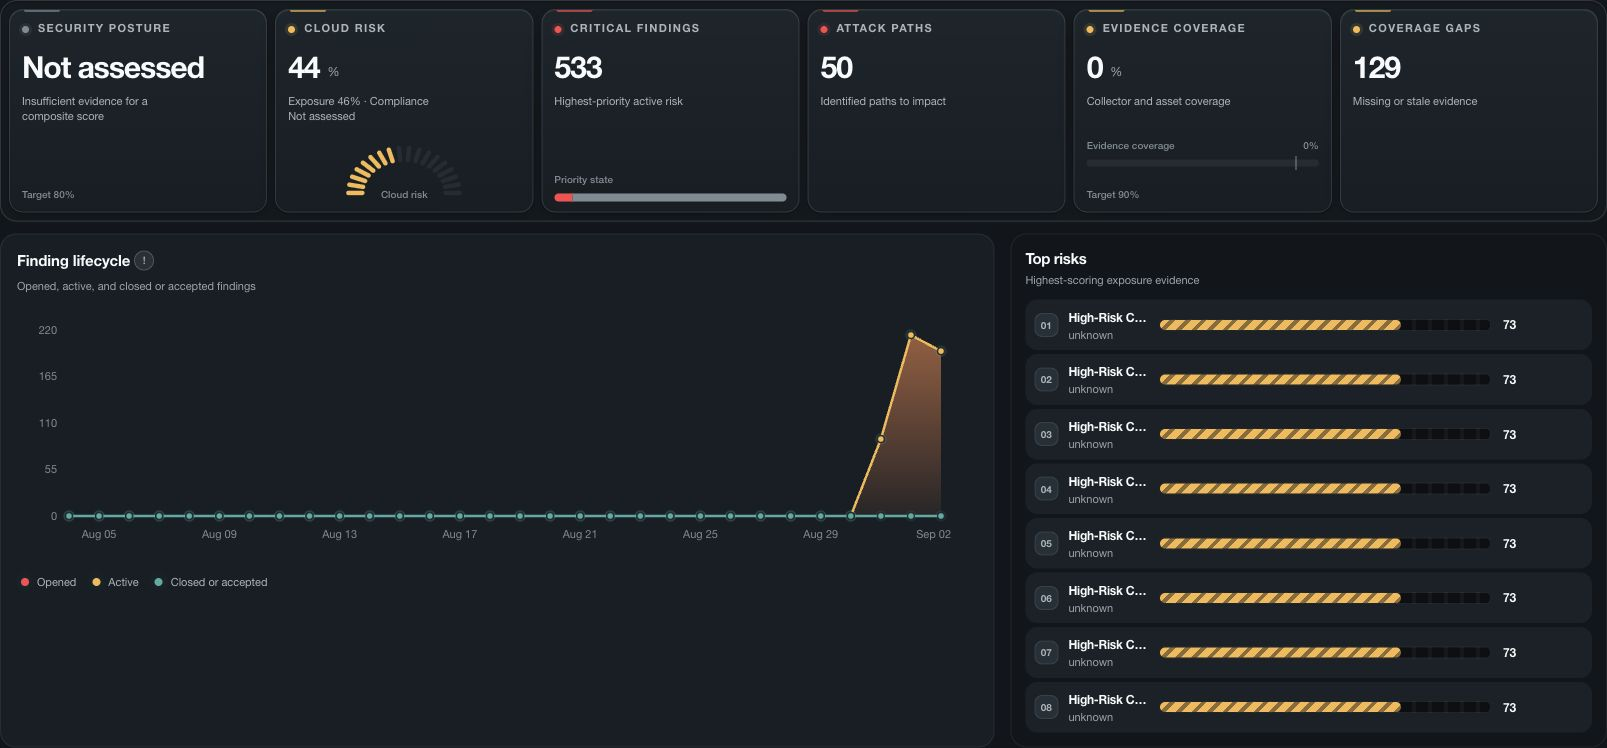
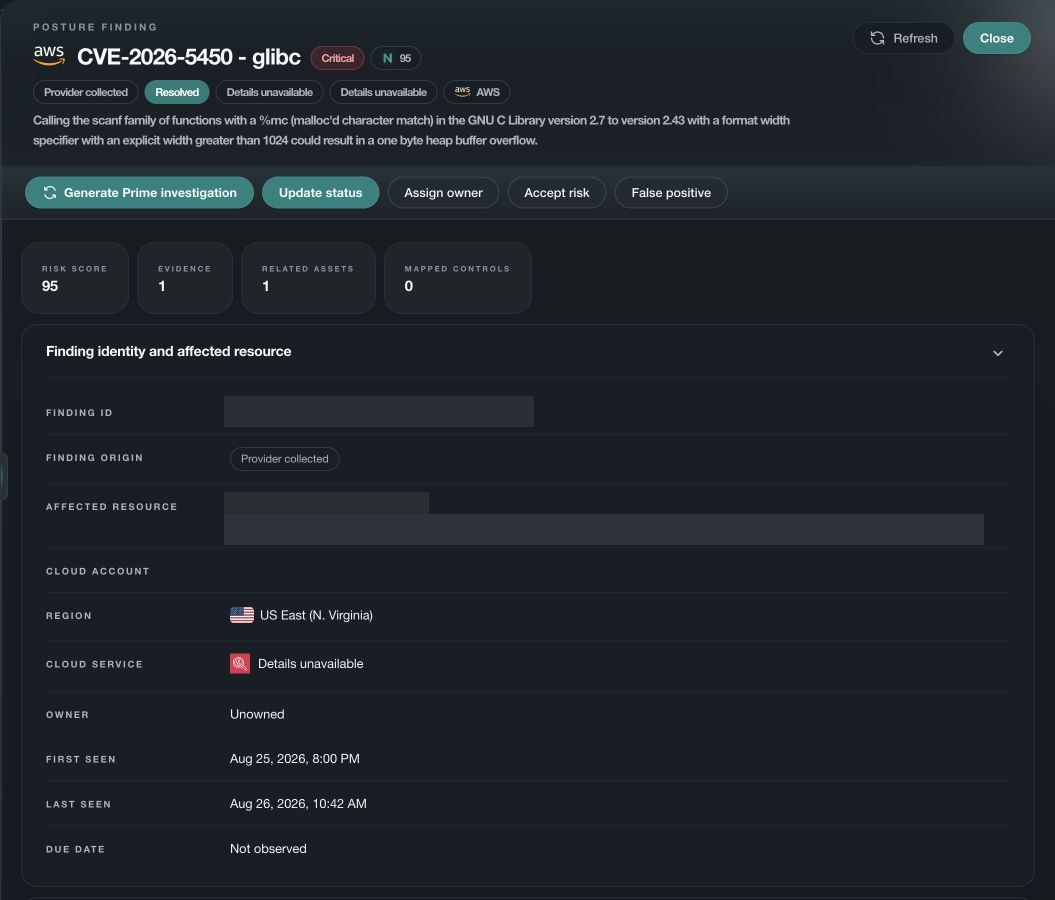
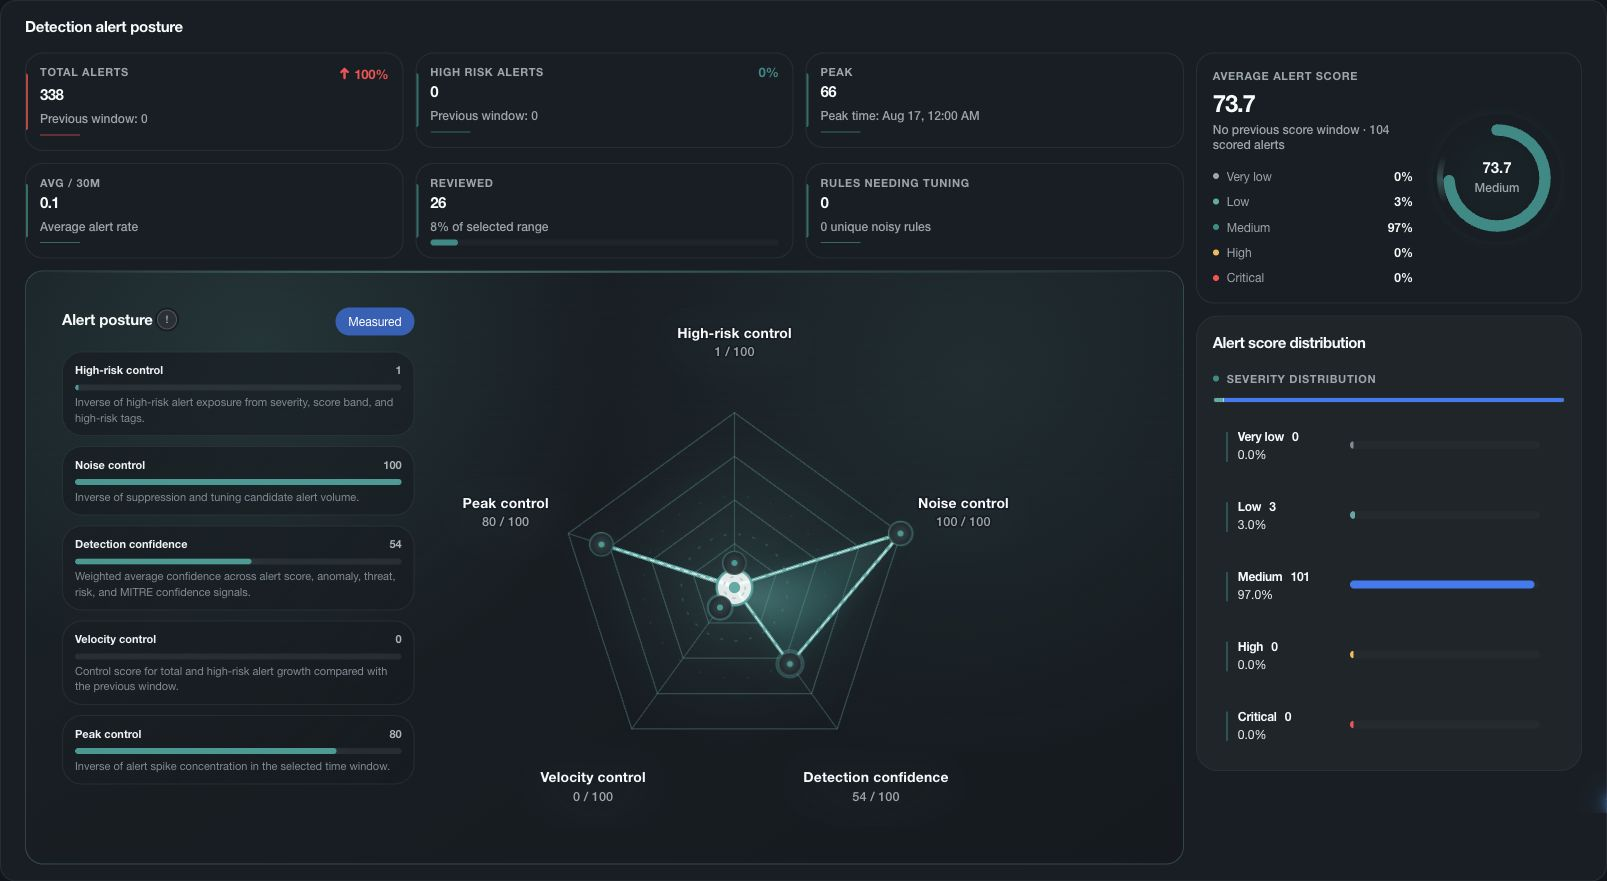
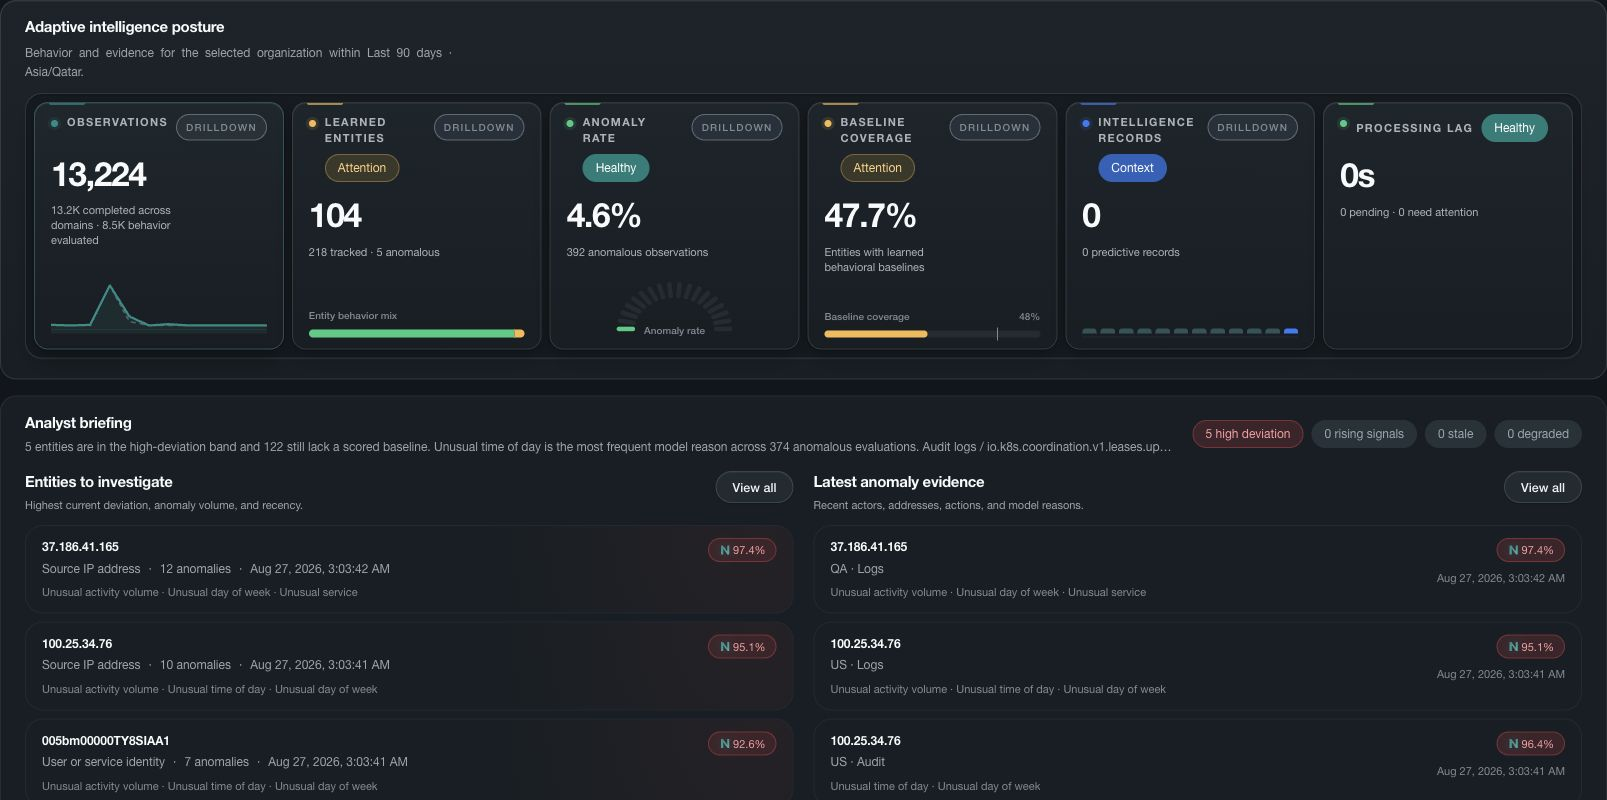
Seguridad cloud
Comprende qué está expuesto y por qué importa.
Revisa juntos activos cloud, hallazgos de CSPM, exposición de datos, relaciones de acceso y rutas de ataque. La configuración de un recurso solo explica parte de su riesgo. Nova permite examinar cómo se puede acceder a él, qué otros activos podrían estar implicados y si la actividad de seguridad relacionada cambia su prioridad.
Utiliza los hallazgos y evidencias de controles disponibles para planificar correcciones y apoyar revisiones de cumplimiento. Una evaluación faltante sigue siendo una carencia por resolver, no una confirmación de que el recurso sea seguro.
Detección y operaciones de seguridad
Pasa de la alerta a la actividad que la explica.
Nova reúne triaje de alertas, priorización con NovaSignal, anomalías de comportamiento, búsqueda de eventos e investigación en un mismo flujo. El analista puede examinar una alerta, seguir la identidad o recurso afectado, comparar actividad inusual con líneas base de Qyronis y mantener responsables y seguimiento durante el caso.
Los equipos de detección también pueden revisar el comportamiento y la cobertura de las reglas y utilizar propuestas de NADE para desarrollar mejoras. Los cambios propuestos permanecen separados de las reglas activas hasta completar la revisión y validación necesarias.
Threat Intelligence y Threat Hunting
Relaciona el panorama de amenazas con tu entorno.
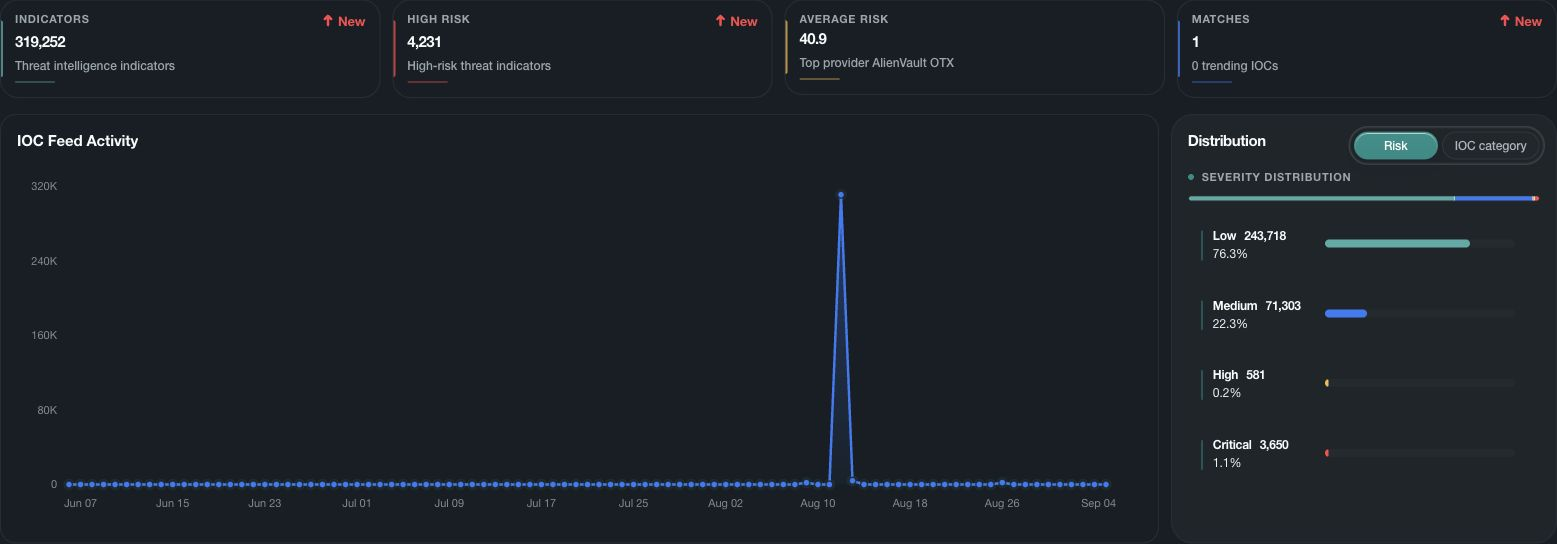
Revisa fuentes de inteligencia, coincidencias de indicadores y actividad geográfica junto con sus eventos y activos relacionados. Threat Relevance ayuda a centrarse en amenazas relevantes para el entorno, mientras las búsquedas proactivas examinan preguntas más allá de las alertas existentes. Nova Atlas aporta contexto geográfico a las detecciones y permite explorar su detalle.
Los mapas muestran la ubicación geográfica asociada a actividad o indicadores. No establecen la identidad ni la ubicación física de un atacante. Las conclusiones de una búsqueda dependen de los datos examinados y de la cobertura disponible.
Inteligencia de seguridad de Velora
Comprende la evaluación. Sigue las evidencias.
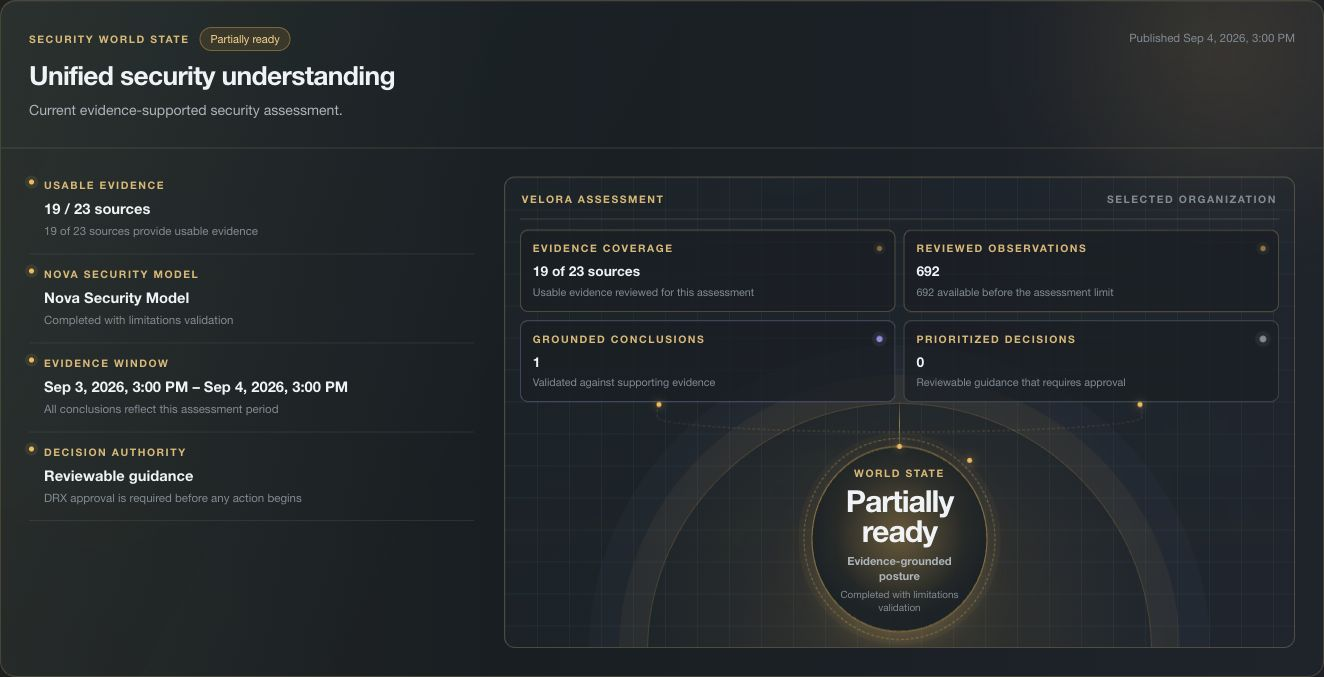
Velora conecta la visión de seguridad mediante Command Center, Autonomous Security Intelligence, Investigation Studio y el grafo de amenazas. El equipo puede pasar de las prioridades a evaluaciones estructuradas, entidades relacionadas y registros de origen. El razonamiento distingue lo observado de las conclusiones respaldadas y de las preguntas que necesitan más investigación.
Nova Core aporta el contexto estructurado de la investigación. Cuando está incluido, Nova Prime añade análisis y orientación en lenguaje natural con referencias. Una explicación o recomendación no concede por sí misma permiso para ejecutar una acción de respuesta.
Automatización de respuesta
Coordina la acción con las personas y herramientas adecuadas.
DRX conecta una decisión de investigación con acciones de respuesta compatibles en las herramientas de tu organización. El equipo puede preparar playbooks, revisar el cambio, aplicar reglas de aprobación y seguir el historial de ejecución. El registro conserva sistemas afectados, responsables y resultado comunicado para su revisión.
Las acciones disponibles dependen del proveedor y de la integración aprobada. Una solicitud completada se revisa junto con el resultado comunicado y las comprobaciones adicionales necesarias para confirmar el objetivo de seguridad.
Operaciones empresariales y MSSP
Mantén claros los límites de cada cliente mientras crece el trabajo de seguridad.
Nova permite a equipos empresariales y MSSP trabajar con accesos, responsables de investigación, controles de respuesta e historial propios de cada cliente. Los collectors compatibles aportan evidencias cloud, de identidad, endpoint, SaaS y seguridad para los casos de uso acordados. El estado de las fuentes y la actualidad de los datos aclaran la cobertura disponible.
Evalúa la plataforma según tus sistemas, responsabilidades y requisitos de respuesta. Las capacidades incluidas, la cobertura de conexiones, el tratamiento de datos y los compromisos de servicio se confirman para tu organización.
NOVA · AI-NATIVE AUTONOMOUS CLOUD DEFENSE PLATFORM
Nova conecta seguridad cloud y trabajo del SOC en una plataforma. Los equipos pueden evaluar riesgos cloud, investigar actividad sospechosa, mejorar reglas de detección y coordinar la respuesta mediante integraciones compatibles.
01 · Qué significa autónoma en Nova
Automatiza el análisis. Conserva el control de la respuesta.
Nova puede analizar actividad, priorizar alertas y preparar mejoras de detección automáticamente cuando estén disponibles los datos y controles necesarios. Los equipos pueden revisar los resultados y su información de respaldo. Las acciones de respuesta siguen respetando los permisos, políticas y aprobaciones configurados.
Revisa riesgos cloud y amenazas activas
Revisa configuraciones incorrectas, actividad sospechosa, inteligencia de amenazas y cobertura de datos para identificar prioridades.
Busca riesgos emergentes
Utiliza actividad anterior, cambios inusuales y posibles escenarios de ataque para identificar problemas que requieren investigación.
Revisa la explicación
Comprueba los eventos de respaldo, la confianza y la información faltante de cada recomendación.
Controla las acciones de respuesta
Las acciones compatibles deben respetar las reglas de acceso, políticas y aprobaciones de tu organización. Las acciones de alto impacto siguen bajo los controles de aprobación humana necesarios.
02 · Motores de Nova
Inteligencia especializada durante todo el ciclo de seguridad.
Qyronis explica los cambios de comportamiento. NovaSignal ayuda a priorizar alertas. NADE propone mejoras de detección. Velora conecta evidencias y analiza preguntas de seguridad. RAZE modela escenarios de ataque y DRX gestiona acciones de respuesta compatibles. VFP aporta inteligencia sobre patrones recurrentes mediante evaluaciones controladas. Cada capacidad tiene una función y disponibilidad propias, con las evidencias disponibles para su revisión.
Qyronis
Detecta actividad inusual al compararla con el comportamiento habitual de tu organización.
02 · PriorizarNovaSignal
Prioriza alertas mediante puntuaciones de riesgo, actividad relacionada y una explicación de los factores de cada puntuación.
03 · MejorarNova Autonomous Detection Engine
Identifica brechas de detección y propone mejoras en las reglas para que tu equipo las pruebe y apruebe.
04 · RazonarVelora
Ayuda a los analistas a comprender una investigación, revisar las evidencias y decidir qué comprobar después.
05 · Patrones EmergentesVelora Federated Patterns
Identifica patrones de amenaza recurrentes y propone búsquedas de amenazas y mejoras de detección para su revisión.
06 · ModelarRed-team Adversary eXecution Engine
Explora posibles escenarios de ataque y brechas de detección mediante análisis, sin ejecutar ataques destructivos.
07 · GobernarNova Detection & Response eXchange
Coordina acciones de respuesta compatibles con controles de políticas, aprobaciones y un registro del resultado.
03 · Controles de respuesta
Distingue qué se recomendó, se aprobó y se completó.
Una acción sugerida, una aprobada y una completada son etapas distintas. Nova mantiene disponibles sus estados y resultados comunicados para que tu equipo revise lo ocurrido.
- El análisis depende de los datos que Nova tenga disponibles para evaluar.
- Una recomendación o simulación no concede permiso para ejecutar una acción.
- Las acciones de alto impacto siguen sujetas a la aprobación humana configurada y a la separación de funciones.
- La evidencia ausente o degradada se muestra como tal. Nunca se convierte en garantía.
Preguntas frecuentes
Preguntas sobre Nova ACDP.
¿Qué hace de Nova una plataforma conectada?
La misma evidencia autorizada puede informar riesgo cloud, detección, investigación, respuesta compatible y reportes. Nova conserva la fuente, la confianza, la cobertura y el contexto de decisión en lugar de reducir cada señal a una puntuación sin explicación.
¿Qué dominios de seguridad reúne Nova?
Nova incluye inventario de activos cloud, controles de configuración, exposición de datos, gestión de superficie de ataque y evidencias de cumplimiento. Los equipos del SOC pueden utilizar triaje de alertas, analítica de comportamiento, inteligencia de amenazas, Threat Hunting, ingeniería de detección, investigación y acciones de respuesta compatibles.
¿Nova es una CNAPP?
Nova incluye capacidades CNAPP para inventario de activos cloud, Cloud Security Posture Management, exposición externa, rutas de ataque, contexto de datos cloud, controles compatibles de código y cargas, evidencia de cumplimiento y detección de amenazas cloud. Nova se presenta como ACDP porque lleva ese contexto cloud a la priorización SecOps, la investigación, el análisis autónomo, la mejora de detecciones y la respuesta gobernada.
¿Cómo trabajan juntos los siete motores de Nova?
Explora los motores de Nova para analítica de comportamiento, priorización de alertas, ingeniería de detección, investigación asistida por IA, patrones de amenaza, análisis de ataques y respuesta.
¿Nova puede trabajar con un stack de seguridad existente?
Sí, cuando la conexión requerida es compatible. Nova puede conectar sistemas cloud, de identidad, endpoint, servicios de software, inteligencia, tickets y respuesta. Hansec confirma la cobertura exacta de evidencia, acciones y permisos para cada entorno.
¿Nova reemplaza un SIEM?
Nova incluye búsqueda de eventos, detección, investigación y flujos de respuesta, y puede trabajar con sistemas de seguridad existentes. Que reemplace una herramienta actual depende de las fuentes de datos, la retención, los flujos y los controles requeridos en el entorno del cliente.
¿Para qué equipos está diseñado Nova?
Nova está diseñado para operaciones de seguridad empresariales, seguridad cloud, ingeniería de detección, liderazgo de seguridad y proveedores de servicios de seguridad gestionados que necesitan decisiones respaldadas por evidencia, límites separados por cliente y respuesta controlada.
Evaluar Nova ACDP
Descubre cómo encaja Nova ACDP en tu entorno.
Revisa con Hansec tus cuentas cloud, herramientas de seguridad y requisitos de respuesta. Identificaremos las conexiones compatibles y las capacidades de Nova relevantes para tu evaluación.