
Revisa el conjunto completo de alertas relacionadas y las evidencias de respaldo antes de iniciar la búsqueda.
Alertas relacionadas comprobadasCaza de amenazas
Búsqueda proactiva de amenazas
Busca actividad sospechosa que quizá no generó alertas.
Investiga una pregunta de seguridad más allá de las alertas pendientes. Nova facilita Threat Hunting mediante informes que reúnen la hipótesis, actividad examinada, hallazgos, entidades afectadas y sugerencias de seguimiento. Threat Relevance ayuda a valorar qué amenazas importan para el entorno, mientras la cobertura y confianza explican hasta dónde respaldan las evidencias una conclusión.
Qyronis puede elevar la prioridad de una hipótesis de búsqueda cuando un comportamiento inusual o un riesgo creciente justifica investigarla. El momento de la actividad por sí solo no basta.
Evidencias y comportamiento comprobadosBusca comportamiento repetido y actividad coincidente que no haya generado alertas en los eventos relacionados. Comprueba la cobertura disponible.
Validación requeridaResultados de Threat HuntingRevisa sugerencias de búsqueda, ejecuciones, hallazgos, Hunt Insights e informes.
Una sugerencia de búsqueda aún necesita investigación
Investiga el patrón sugerido en un conjunto más amplio de eventos y revisa sus cambios con el tiempo. La actividad coincidente sin alerta puede requerir atención, pero no demuestra por sí sola un ataque o la falta de una regla de detección.
Ruta de investigación de amenazas
- Hipótesis
- Evidencia
- Validar
Descubre cómo avanza el trabajo en Nova
Recorre vistas actuales del producto paso a paso. Cada vista responde a una pregunta de seguridad diferente y mantiene visibles la evidencia disponible y sus límites.
1 / 1
Inteligencia de comportamiento conectada
Del comportamiento inusual a una búsqueda de amenazas concreta.
Qyronis puede ayudar a priorizar hipótesis de búsqueda cuando un comportamiento inusual o un riesgo creciente merece más atención. Proactive Hunting busca después comportamiento repetido, evidencia y actividad que no haya generado alertas en los eventos relacionados.
QYRONIS
Pregunta de inteligencia
¿Qué comportamiento se está desviando y hacia dónde podría dirigirse?
Aprende el comportamiento habitual de identidades y activos e identifica actividad inusual y cambios que puedan indicar una amenaza creciente.
Puente selectivo
Solo patrones calificados
- Anomalía semántica
- Intención progresiva
- Trayectoria materialmente creciente
El tiempo por sí solo no hace avanzar a un candidato.
Respaldo independiente + controles de cambioBÚSQUEDA PROACTIVA
Pregunta de validación
¿Aparece el mismo comportamiento en otros eventos, incluida actividad que no generó alertas? ¿Qué debería comprobar el analista después?
Busca comportamiento repetido y actividad coincidente más allá de las alertas originales, e informa de la evidencia encontrada y de las lagunas de cobertura.
Trazabilidad gobernada de búsqueda
Usa la analítica de comportamiento para centrar las búsquedas de amenazas y revisa los resultados en su contexto.
- Sugerencia
- Ejecución
- Hallazgo
- Hunt Insight
- Informe
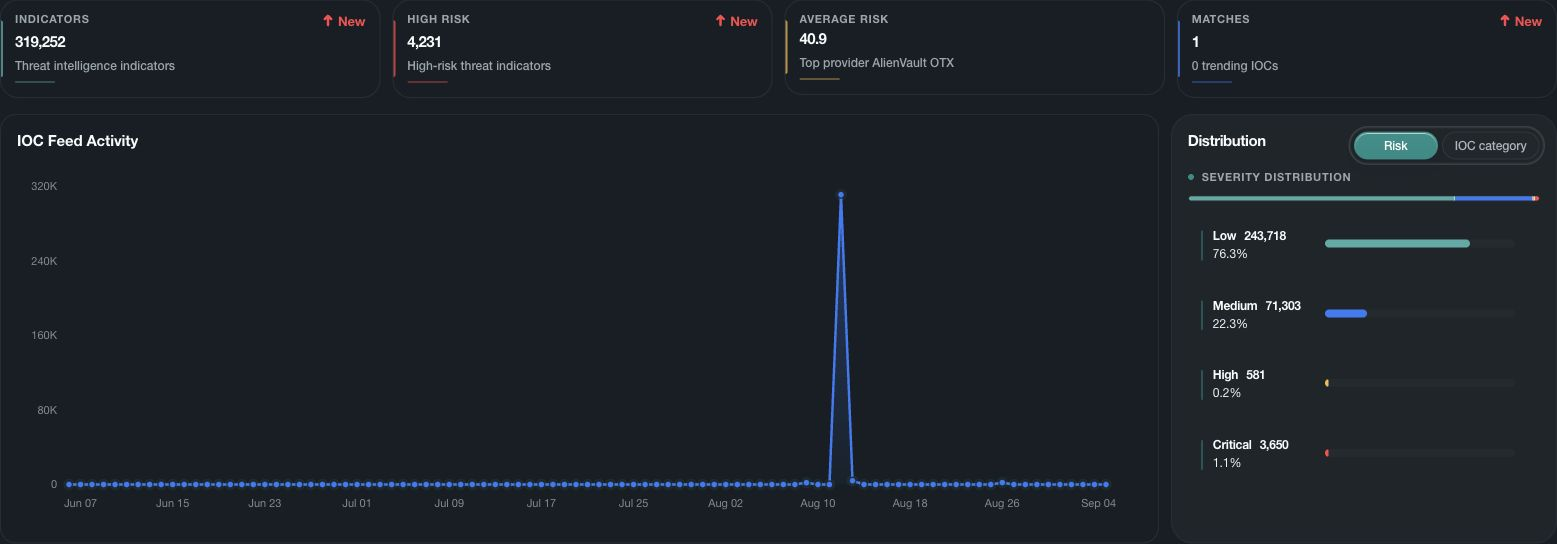
Alertas relacionadas
Investiga el patrón que relaciona las alertas.
Una búsqueda parte de un patrón respaldado por las alertas disponibles. Qyronis puede aportar contexto de comportamiento para priorizar la revisión, pero una puntuación de anomalía por sí sola no crea una búsqueda.
Explorar la inteligencia de comportamiento Qyronis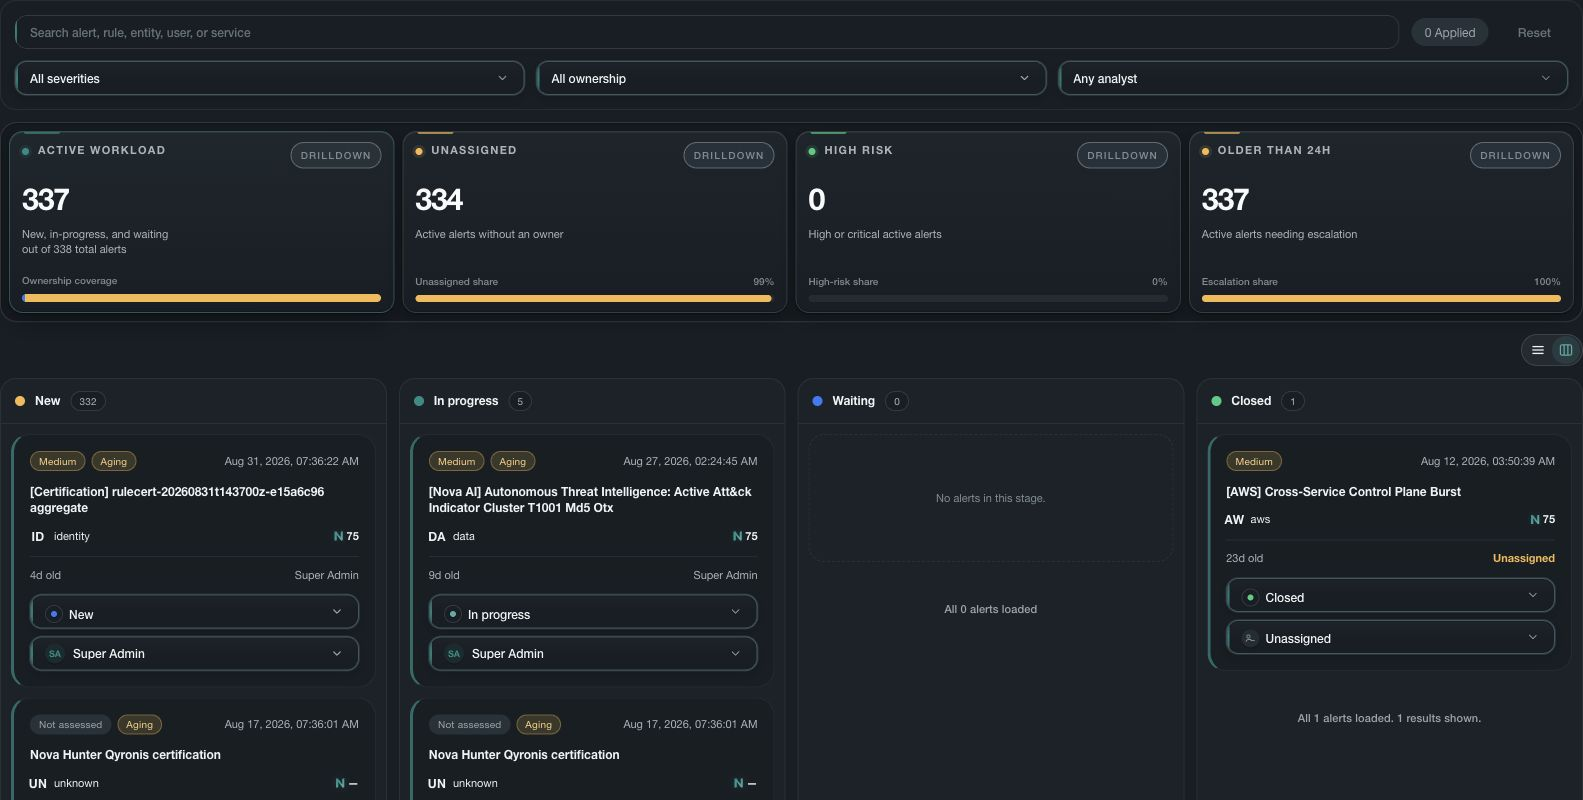
Buscar eventos relacionados
Busca más allá de las alertas originales.
Busca actividad recurrente y eventos que no generaron alertas. Comprueba el período disponible y los datos faltantes antes de sacar conclusiones.
Explorar las investigaciones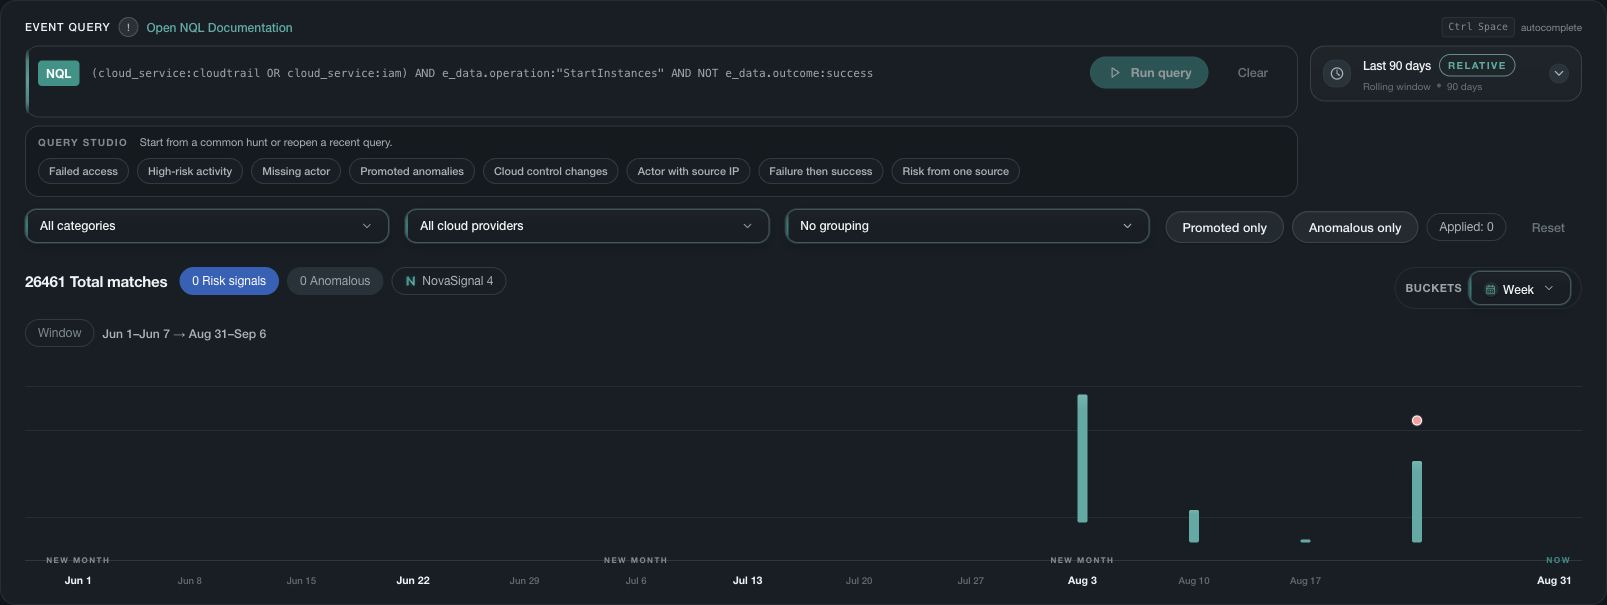
Hallazgos y revisión de la búsqueda
Lleva sugerencias, ejecuciones, hallazgos, Hunt Insights e informes a la revisión del analista.
Los analistas revisan los hallazgos antes de decidir el siguiente paso. Proactive Hunting no crea alertas, confirma brechas de detección ni realiza correcciones automáticamente.
Explorar investigaciones basadas en evidencia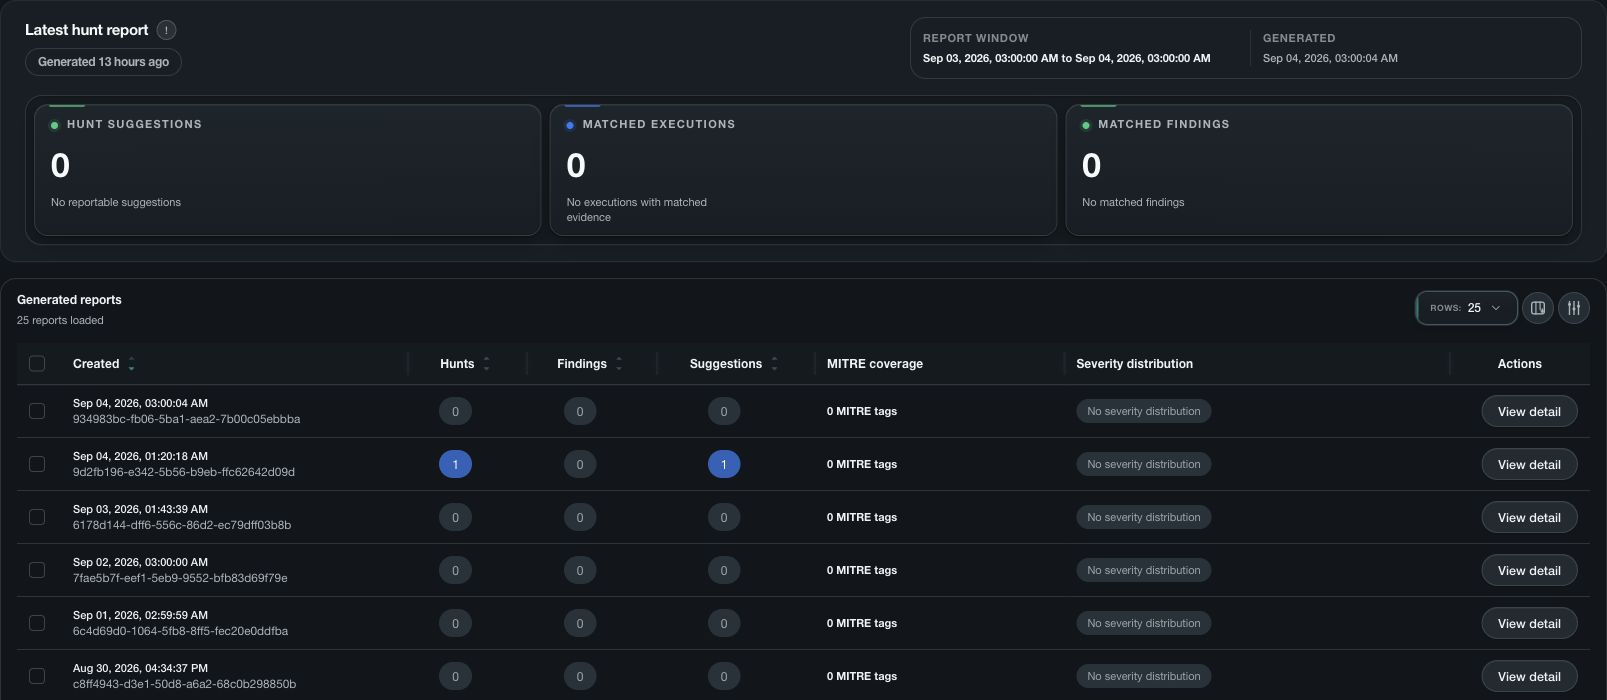
Resultados de Threat Hunting
Comprueba una hipótesis de amenaza. Revisa la actividad que coincide.
QUALIFY
Patrones iniciales completos y calificados
Parte de alertas relacionadas e información suficiente para investigar un patrón concreto.
RECURRENCE
Recurrencia de comportamiento en evidencia más amplia
Comprueba si el mismo comportamiento aparece en eventos distintos a las alertas originales.
UNALERTED
Actividad coincidente sin alerta presentada con claridad
Muestra actividad coincidente para validación sin presentarla como una brecha de detección demostrada.
GOVERN
Resultados de búsqueda de amenazas
Mantén sugerencias, ejecuciones, hallazgos, Hunt Insights e informes conectados con la validación del analista.
Preguntas frecuentes
Preguntas sobre Búsqueda Proactiva de Amenazas.
¿Cómo funciona la Búsqueda Proactiva?
Investiga una pregunta de seguridad más allá de las alertas pendientes. Nova facilita Threat Hunting mediante informes que reúnen la hipótesis, actividad examinada, hallazgos, entidades afectadas y sugerencias de seguimiento. Threat Relevance ayuda a valorar qué amenazas importan para el entorno, mientras la cobertura y confianza explican hasta dónde respaldan las evidencias una conclusión.
¿Cada anomalía de Qyronis se convierte en una búsqueda?
No. Una búsqueda debe estar respaldada primero por alertas relacionadas. Qyronis puede ayudar a priorizarla cuando un comportamiento inusual o un cambio importante aporta información útil. Una puntuación de anomalía o un cambio de horario por sí solos no crean una búsqueda.
¿La actividad coincidente sin alerta demuestra una brecha de detección?
No. Es evidencia para validación del analista, no prueba de una brecha de detección. Solo la evidencia directa de evaluación de reglas puede respaldar esa conclusión.
¿En qué se diferencian Qyronis y la Búsqueda Proactiva?
Qyronis identifica comportamientos que difieren del patrón habitual. Proactive Hunting busca en un conjunto más amplio de eventos para comprobar si el comportamiento sospechoso se repite, incluida actividad sin alerta. Los analistas revisan los resultados de ambos.
Evalúa Nova
Descubre cómo encaja Nova en tu trabajo de seguridad cloud.
En una sesión privada, mapearemos Nova con tu stack, confirmaremos qué se conecta y enfocaremos la evaluación en el resultado que importa a tu equipo.