
Analítica de comportamiento
Comportamiento de usuarios y recursos
Detecta actividad inusual. Comprende qué cambió.
Reconoce actividad inusual a partir del comportamiento habitual de identidades, hosts, cuentas y recursos. Qyronis presenta los cambios con su línea base, eventos de respaldo, confianza y relaciones relevantes. Los analistas pueden abrir una anomalía, compararla con la actividad esperada del negocio y utilizar alertas o hallazgos cloud para decidir si requiere más investigación.
Secuencia observada
Evaluación
Una desviación solo es útil cuando su evidencia está clara
Una anomalía indica que la actividad difiere de un patrón habitual. Es un motivo para investigar, no una prueba de ataque. Qyronis muestra qué cambió y si hay suficientes datos recientes para respaldar la evaluación.
Ruta de cambio de comportamiento
- Línea base
- Cambio
- Contexto
Conoce el motor detrás del análisis
Qyronis aprende una línea base antes de señalar una desviación.
El comportamiento comienza en un estado visible de aprendizaje. Cuando existen suficientes observaciones, Qyronis puede comparar la actividad nueva con el patrón establecido y mostrar juntos la puntuación, la confianza, las razones y el estado de la evidencia.
Explora la inteligencia de comportamiento Qyronis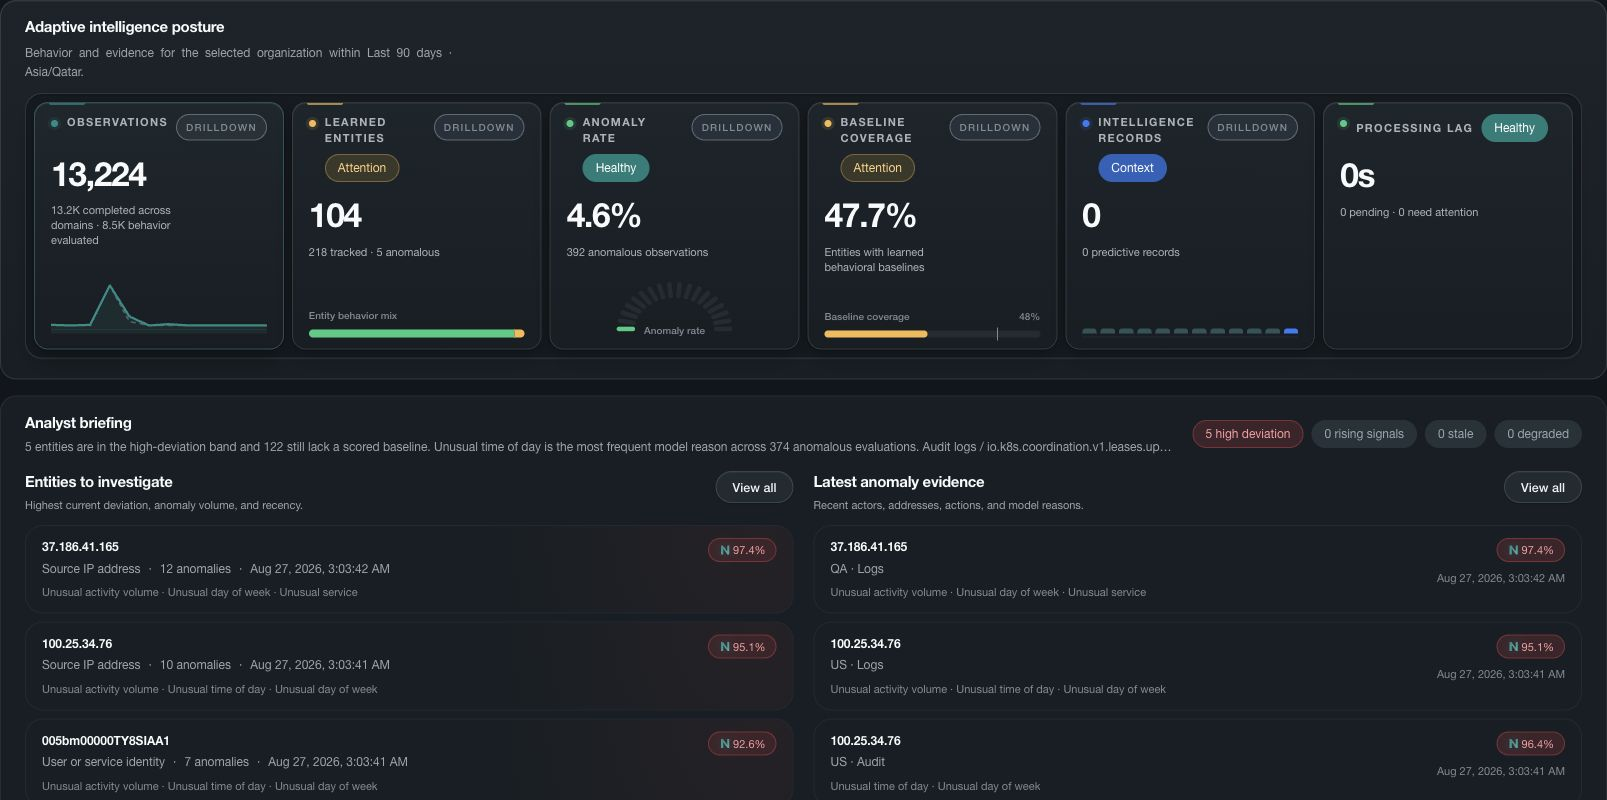
De evidencia de anomalía a revisión del analista
Mantén el contexto de comportamiento unido a la actividad de origen y al caso.
Utiliza la evaluación de anomalías junto con los eventos originales y las alertas relacionadas. No sustituye la investigación ni activa automáticamente una respuesta.
Explora las operaciones de seguridadSecuencia observada
Evaluación
Fortalecer las operaciones de seguridad
Da a los analistas el contexto para actuar con confianza.
Comportamiento aprendido para tu organización
Aprende el comportamiento por separado para identidades, hosts, cuentas y recursos de cada entorno de cliente.
Línea base antes de anomalía
Mantén visible el aprendizaje hasta que exista evidencia suficiente para comparar actividad nueva con un patrón establecido.
Razones, puntuación y confianza juntas
Muestra por qué el comportamiento difiere de la línea base en lugar de presentar una etiqueta de anomalía sin explicación.
Cobertura y vigencia permanecen visibles
Mantén evidencia faltante, desactualizada y parcial separada del comportamiento habitual y de un resultado confiable.
Hipótesis de secuencia, no veredictos de intención
Revisa secuencias de actividad que puedan requerir investigación. Un modelo de comportamiento no demuestra la intención de un atacante.
El contexto cloud y de amenazas permanece independiente
Revisa evaluaciones de comportamiento junto con hallazgos cloud e inteligencia de amenazas. Aportan contexto adicional sin modificar el resultado original de la anomalía.
Preguntas frecuentes
Preguntas sobre Analítica de Comportamiento impulsada por Qyronis.
¿Qué es Qyronis?
Qyronis detecta comportamientos inusuales en usuarios, recursos y servicios al compararlos con patrones aprendidos para tu organización. Explica qué cambió, la confianza de la evaluación y si hay suficientes datos recientes. La actividad inusual debe investigarse antes de considerarse una amenaza.
¿Una anomalía de Qyronis significa que la actividad es maliciosa?
No. Qyronis destaca actividad que difiere de un patrón habitual. Los analistas deben revisar los eventos originales, la actividad relacionada y los datos disponibles antes de decidir si indica una amenaza.
¿Cómo gestiona Nova la evidencia faltante, desactualizada o parcial?
Nova mantiene separados los estados completo, parcial, degradado, no disponible, no aplicable, no evaluado y desconocido. La evidencia faltante nunca se convierte en un control aprobado, comportamiento normal, riesgo bajo o prueba de que no existe una amenaza.
Evalúa Nova
Descubre cómo encaja Nova en tu trabajo de seguridad cloud.
En una sesión privada, mapearemos Nova con tu stack, confirmaremos qué se conecta y enfocaremos la evaluación en el resultado que importa a tu equipo.