
Operaciones de detección
Detección y respuesta cloud con evidencia
Detecta actividad sospechosa. Conéctala con la exposición. Responde con control.
Investiga actividad cloud sospechosa con las identidades, recursos, relaciones de acceso y alertas afectadas a la vista. Utiliza inteligencia de amenazas y análisis de comportamiento para evaluar el incidente y preparar una respuesta compatible mediante DRX.
Secuencia observada
Evaluación
Las alertas cloud suelen llegar sin el contexto necesario para actuar
Comprueba qué ocurrió, qué sistemas y cuentas están afectados y si la exposición a internet o los permisos aumentan el riesgo. Revisa la información faltante antes de decidir si continuar la investigación o responder.
De la alerta a la investigación
- Observar
- Priorizar
- Investigar
Descubre cómo avanza el trabajo en Nova
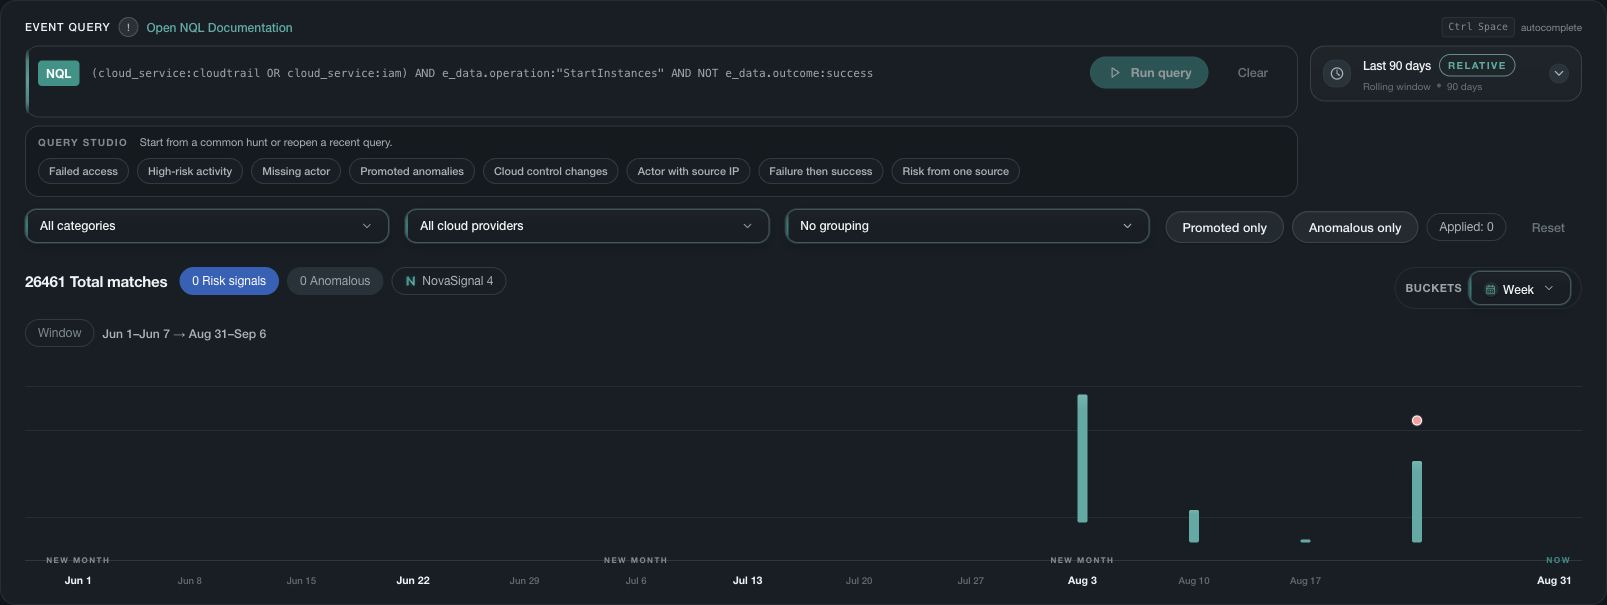
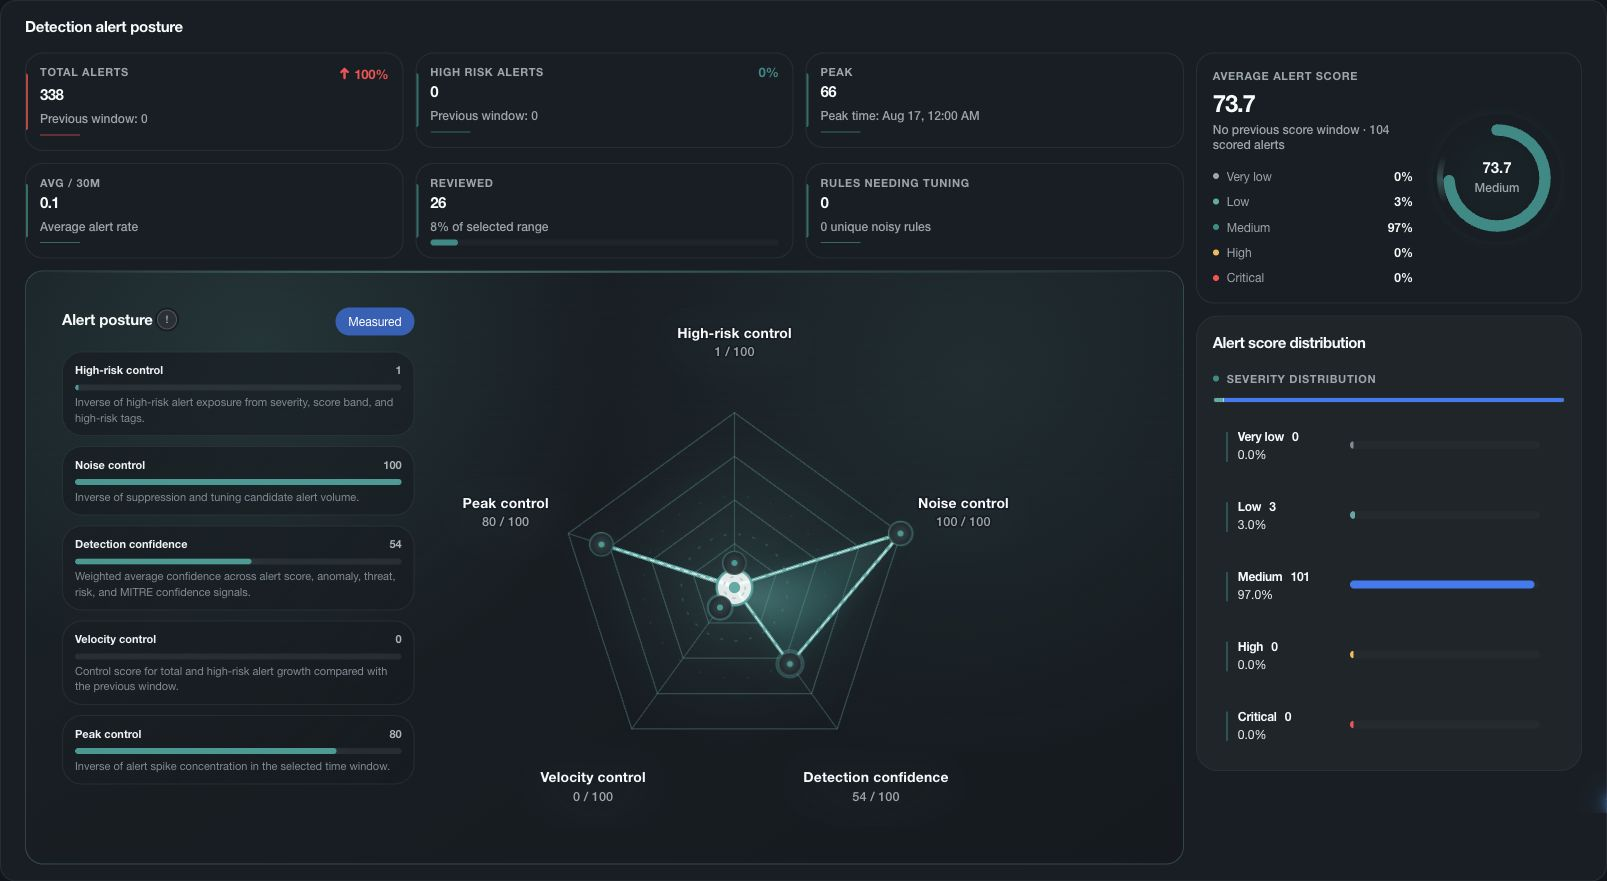
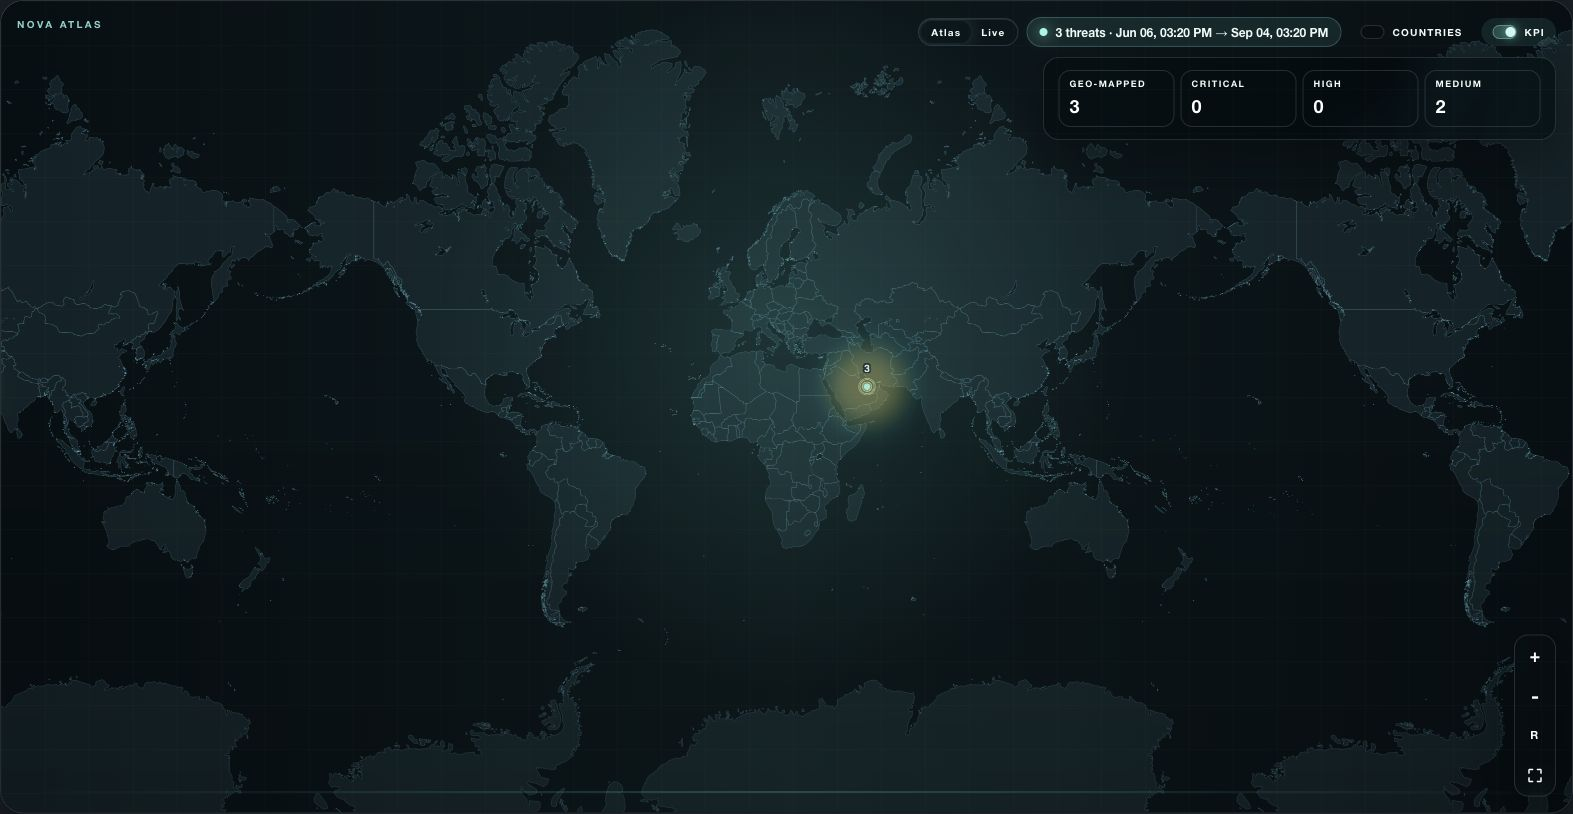
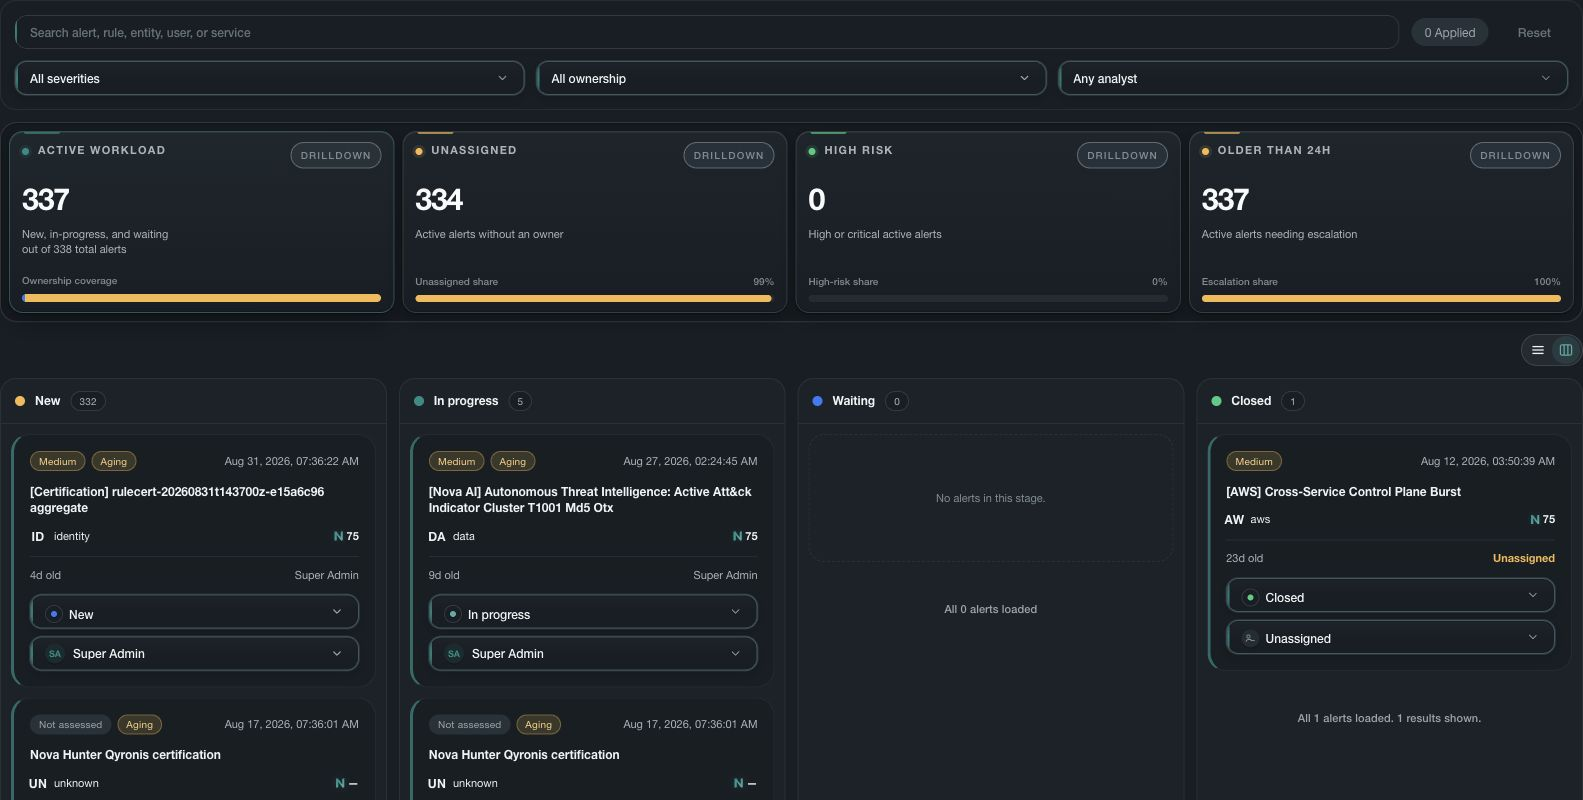
Recorre vistas actuales del producto paso a paso. Cada vista responde a una pregunta de seguridad diferente y mantiene visibles la evidencia disponible y sus límites.
Reducir el riesgo cloud
Prioriza las rutas que pueden alcanzar lo que importa.
Detección cloud entre fuentes
Correlaciona actividad compatible de cloud, identidad, contenedores y SaaS para identificar comportamiento sospechoso.
Contexto de riesgo y exposición
Prioriza actividad con activos afectados, relaciones de identidad, rutas de ataque, contexto de amenazas y calidad de evidencia.
Investigación de incidentes
Mantén búsqueda, cronología, entidades relacionadas, evidencia original y asistencia opcional de IA en un solo caso.
Respuesta controlada por política
Lleva decisiones verificadas a acciones aprobadas cuando lo permitan la política del cliente, el soporte del sistema conectado y la aprobación requerida.
Los puntos ciegos permanecen visibles
Muestra la evidencia faltante e incompleta para que el silencio nunca parezca ausencia de riesgo.
Historial de decisión y respuesta
Para acciones compatibles y conectadas, conserva la decisión, la aprobación, el progreso y el resultado reportado.
Preguntas frecuentes
Preguntas sobre Detección y Respuesta ante Amenazas Cloud.
¿Qué es la detección y respuesta ante amenazas cloud?
La detección y respuesta ante amenazas cloud conecta actividad sospechosa con identidades, activos, exposición y evidencia de soporte, y ayuda a los equipos a investigar y coordinar una respuesta autorizada. Nova mantiene visibles la calidad de evidencia, los sistemas afectados y el progreso durante el flujo compatible.
¿Nova contiene automáticamente todas las amenazas?
No. Una recomendación por sí sola no ejecuta una acción. El sistema conectado debe admitirla y los permisos del usuario y las políticas de la organización deben permitirla. La contención y otras acciones de alto impacto siguen sujetas a las aprobaciones necesarias.
¿Qué entornos cloud y sistemas de seguridad puede conectar Nova?
Nova cuenta con conexiones evaluadas para AWS, Microsoft Azure, Google Cloud, Kubernetes y sistemas compatibles de identidad, endpoint, servicios de software, inteligencia, tickets y respuesta. La evidencia y las acciones disponibles varían según la conexión y se confirman para cada entorno del cliente.
¿Qué acciones de respuesta están disponibles?
La disponibilidad de acciones depende del sistema conectado, los permisos concedidos, la política del cliente y la integración habilitada. Hansec confirma el conjunto de acciones compatibles, el comportamiento de simulación y los requisitos de aprobación para cada entorno.
Evalúa Nova
Descubre cómo encaja Nova en tu trabajo de seguridad cloud.
En una sesión privada, mapearemos Nova con tu stack, confirmaremos qué se conecta y enfocaremos la evaluación en el resultado que importa a tu equipo.