
Plataforma Nova
Colaboración entre seguridad cloud y SOC
El riesgo cloud y las amenazas activas forman parte de la misma investigación.
Un recurso expuesto, una identidad sospechosa y una alerta pueden describir distintas partes del mismo problema de seguridad. Nova relaciona postura cloud, cambios de comportamiento, Threat Intelligence y evidencias para evaluarlos en conjunto. Los analistas conservan acceso al detalle y pueden pasar de la evaluación a mejoras de detección revisadas o a una respuesta compatible.
Secuencia observada
Evaluación
Mantén juntos los detalles de la investigación
Revisa eventos originales, activos relacionados, hallazgos del analista e historial de respuesta en la misma investigación. Tu equipo puede comprender cómo evolucionó el caso y por qué se tomó una medida.
Flujo de trabajo de seguridad
- Conectar
- Contextualizar
- Decidir
Descubre cómo avanza el trabajo en Nova
Recorre vistas actuales del producto paso a paso. Cada vista responde a una pregunta de seguridad diferente y mantiene visibles la evidencia disponible y sus límites.
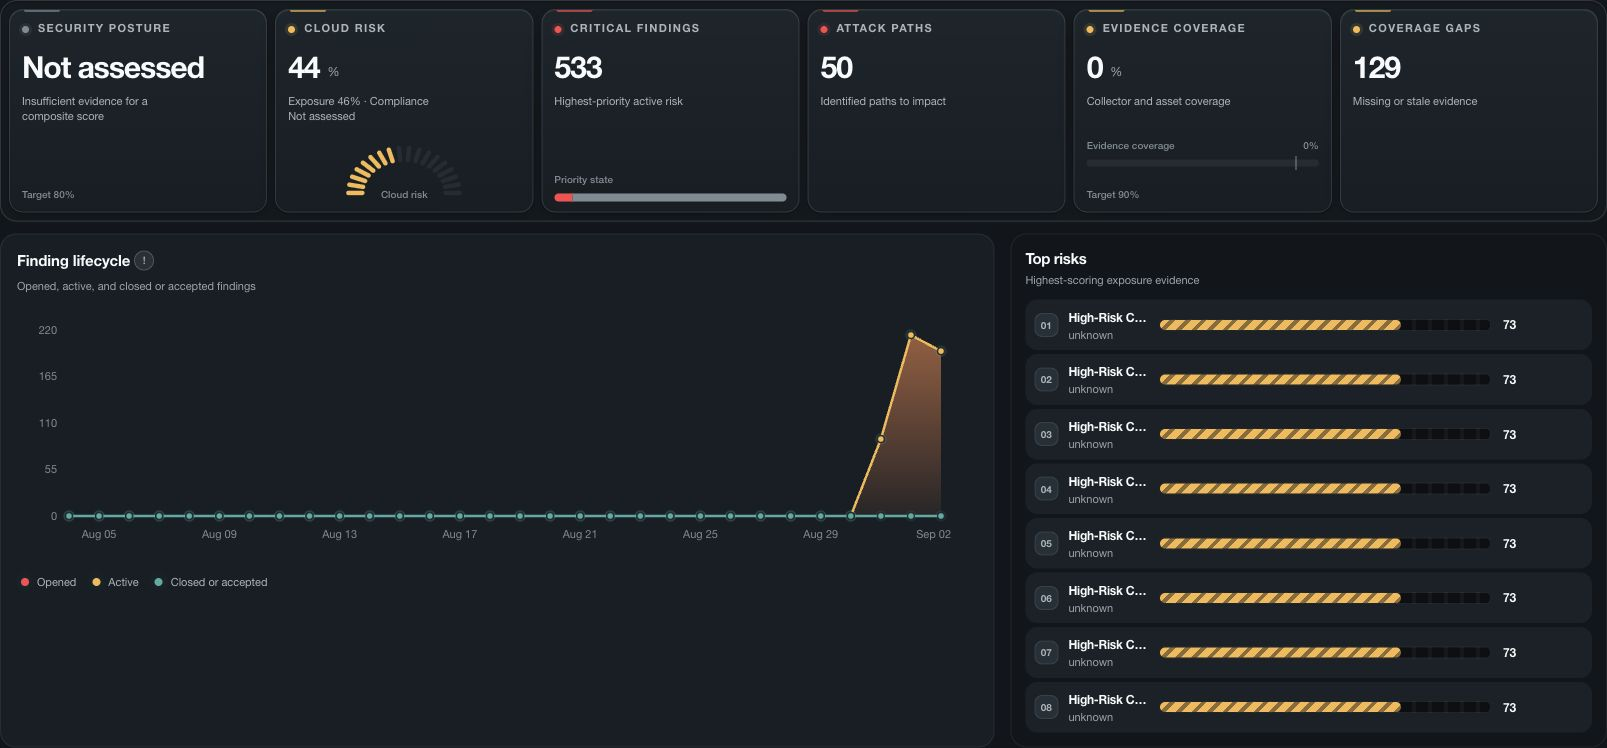
Estado de evaluación claro
Reconoce cuándo la evidencia respalda una decisión y cuándo no.
La cobertura, la confianza, los conflictos y las incógnitas permanecen visibles junto a la evaluación, evitando que evidencia incompleta se convierta en una conclusión segura.
Explora el enfoque de investigación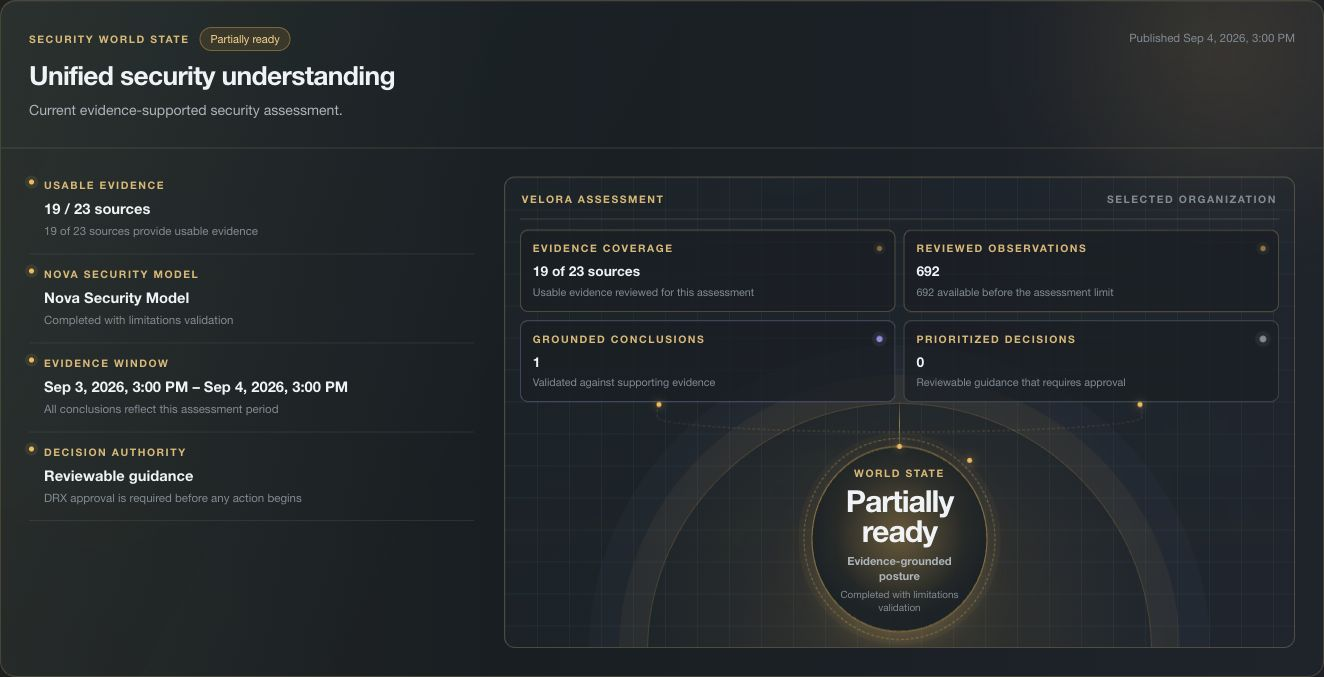
Revisión del analista
Mejora detecciones con revisión integrada en el flujo.
Los cambios propuestos pueden pasar por validación y aprobación del analista antes de incorporarse a la biblioteca de reglas, manteniendo el control en el equipo responsable.
Explora la inteligencia Velora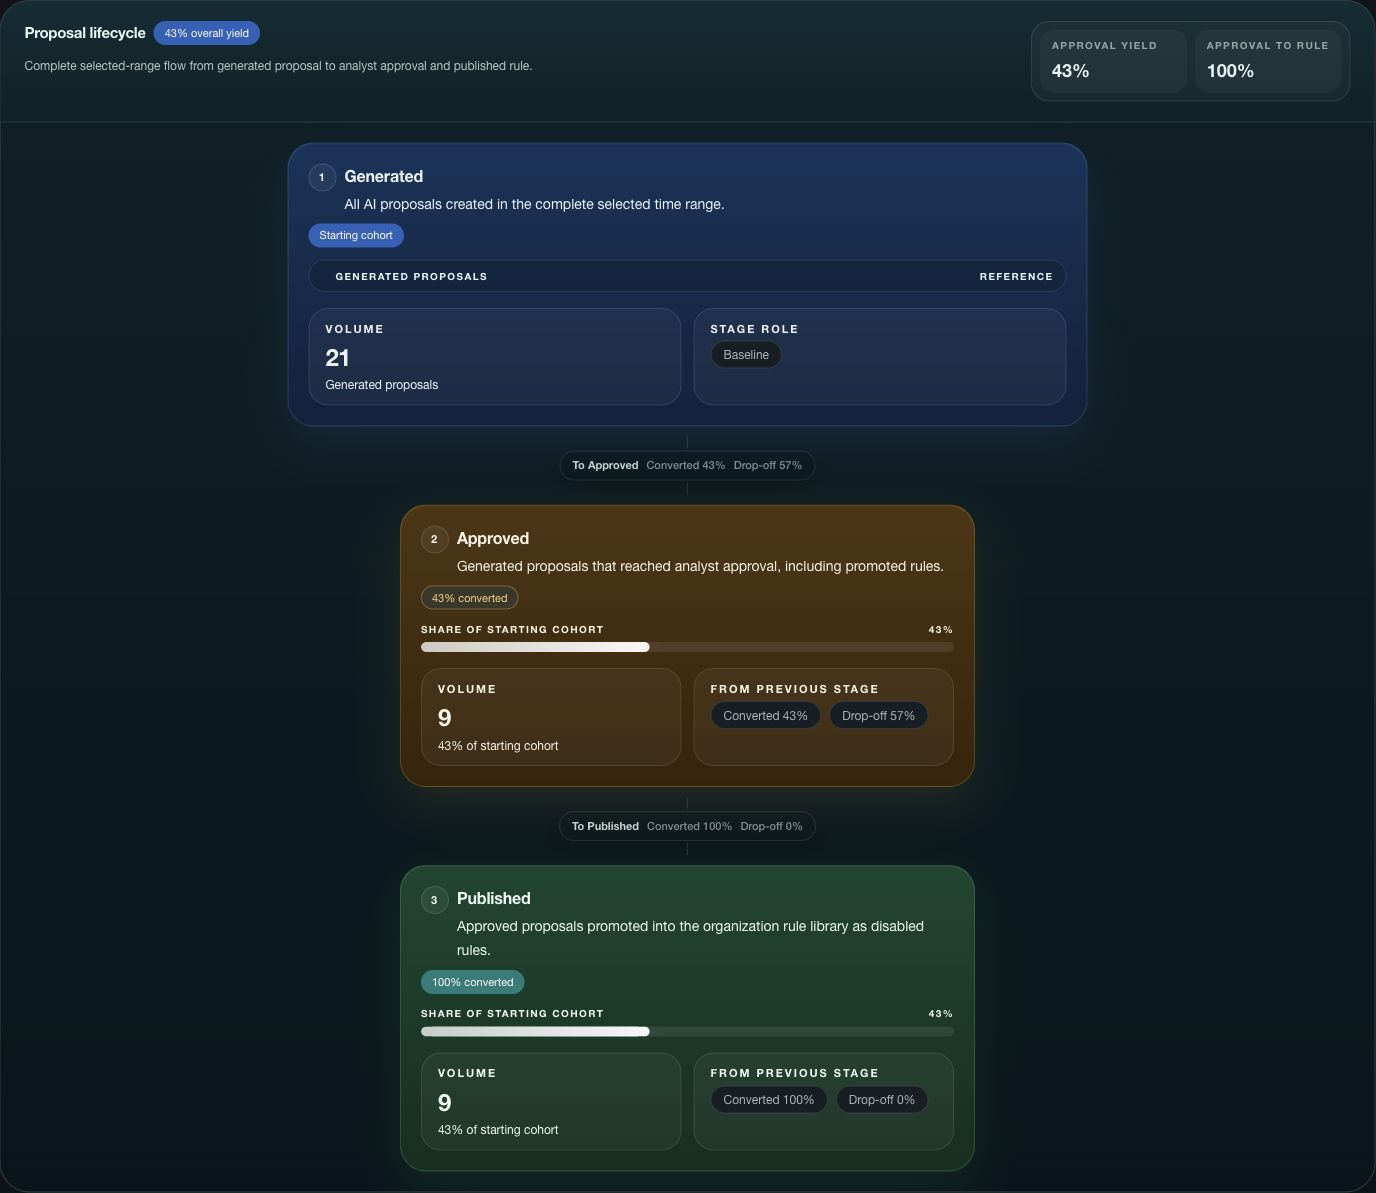
De la alerta a la respuesta
Sigue un incidente desde la primera alerta hasta la respuesta.
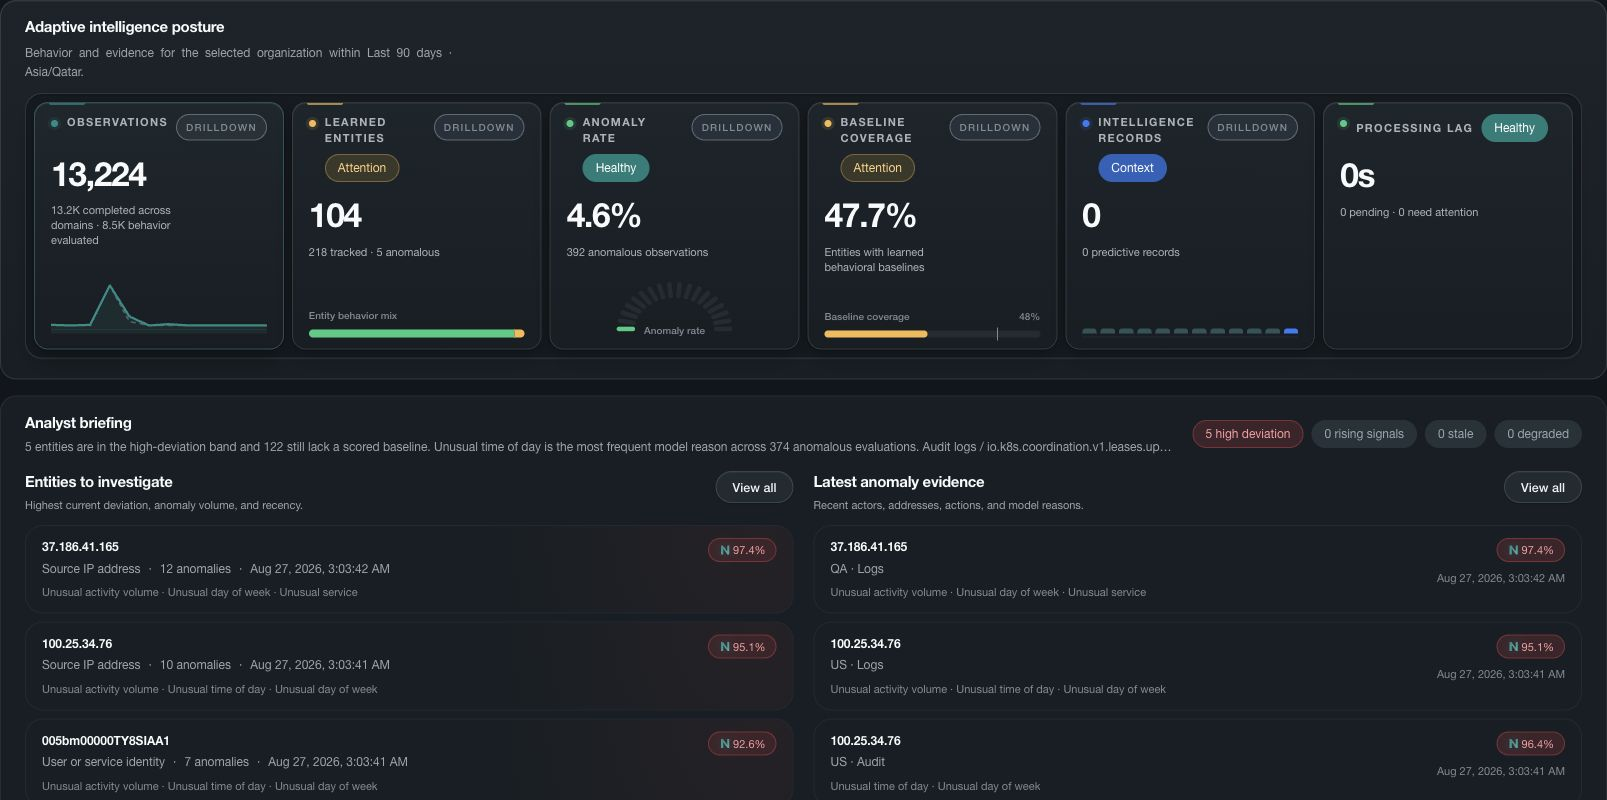
Saber qué se observó
Lo que llegó, lo que está actualizado y lo que falta permanece visible.
Saber por qué importa
El riesgo se explica mediante evidencia, relaciones y sistemas afectados.
Saber quién autorizó la acción
Para acciones compatibles, la respuesta conserva la decisión, la aprobación, el progreso y el resultado reportado.
Colaboración entre seguridad cloud y SOC
Revisa la evidencia antes de elegir el siguiente paso.
Asistencia de IA, no dependencia de IA
La investigación principal permanece disponible sin IA generativa. La asistencia opcional añade explicaciones vinculadas a evidencia que los analistas pueden verificar.
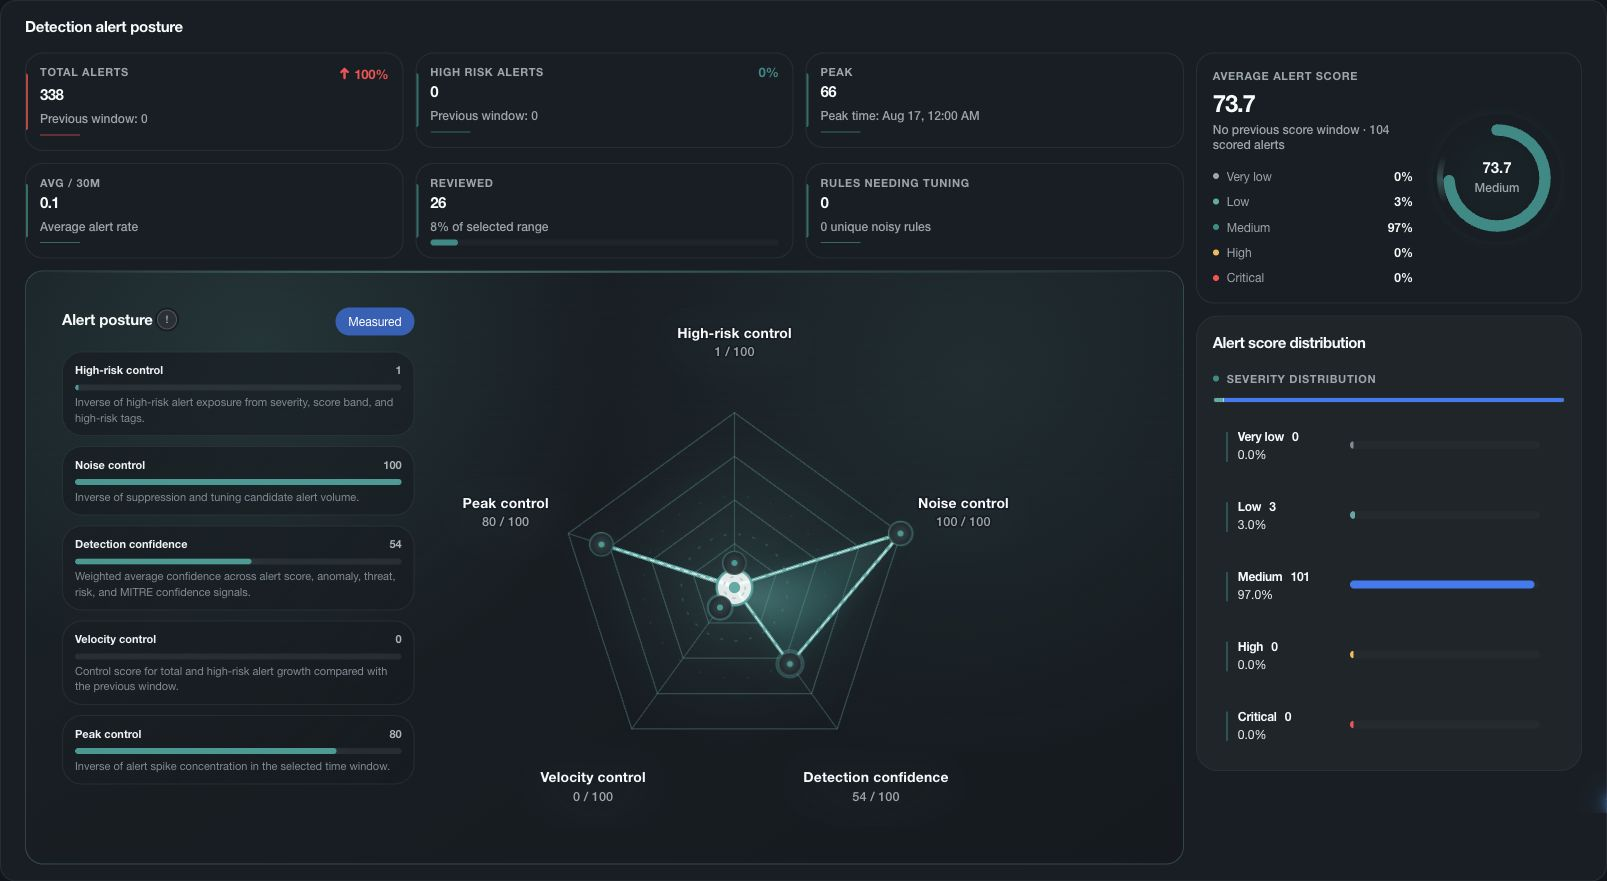
Contexto de las alertas en un solo lugar
Las alertas pueden evaluarse junto a los activos afectados, exposición, postura, identidades e inteligencia, en lugar de forma aislada.
La automatización mantiene el control humano
Los permisos, la simulación y las aprobaciones requeridas controlan las acciones compatibles, y los resultados reportados permanecen revisables.
Diseñado para equipos empresariales y MSSP
Los flujos reutilizables preservan los datos, la propiedad y los permisos de cada cliente.
Conoce en qué se basan los hallazgos.
Que falten datos no significa que no haya riesgo.
Nova muestra las fuentes utilizadas, el nivel de confianza de sus hallazgos y las lagunas de cobertura. Los analistas pueden ver cuándo hace falta más información antes de llegar a una conclusión.
Evidencia antes de conclusión
Las fuentes originales y la confianza permanecen disponibles para revisión del analista.
Control antes de acciones de alto impacto
El responsable y el punto de control requerido permanecen visibles antes de actuar.
Los puntos ciegos siguen visibles
La evidencia faltante o incompleta nunca aparece como ausencia de riesgo.
Evalúa Nova
Descubre cómo encaja Nova en tu trabajo de seguridad cloud.
En una sesión privada, mapearemos Nova con tu stack, confirmaremos qué se conecta y enfocaremos la evaluación en el resultado que importa a tu equipo.