
Seguridad cloud
Riesgo en contexto operativo
Convierte debilidades cloud en riesgo priorizado.
Un hallazgo de configuración resulta más útil cuando el equipo puede ver qué expone. Nova relaciona debilidades cloud con activos afectados, relaciones de acceso, alcance público y posibles rutas de ataque. Revisa ese contexto junto con actividad de amenazas y evidencias de cumplimiento para priorizar correcciones según el riesgo de tu entorno, no solo la severidad.
Los hallazgos cloud necesitan contexto de exposición y amenazas
Consulta el activo afectado, su exposición, las detecciones relacionadas y las protecciones existentes antes de priorizar la corrección.
Ruta de riesgo cloud
- Inventario
- Exposición
- Prioridad
Descubre cómo avanza el trabajo en Nova
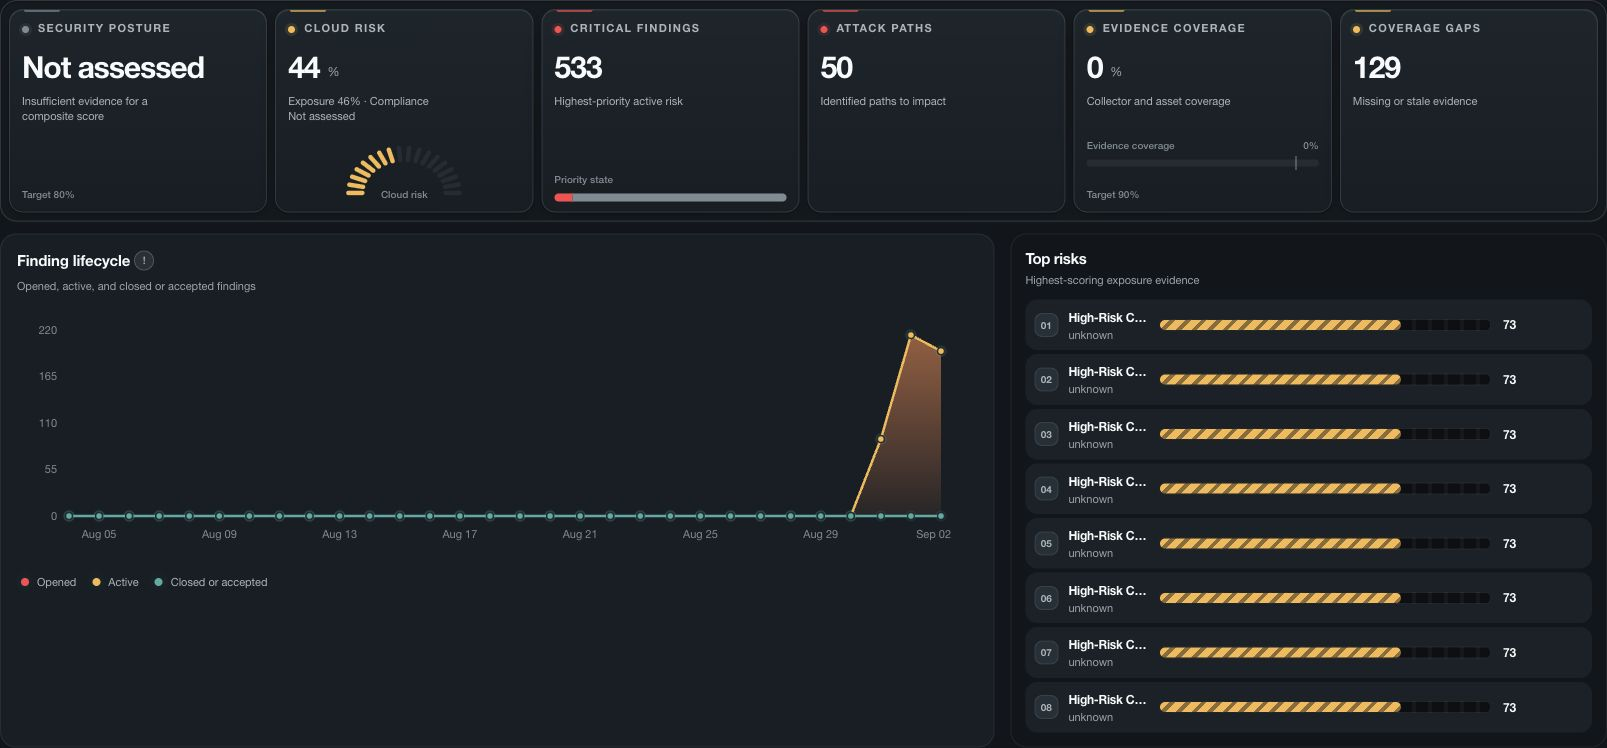
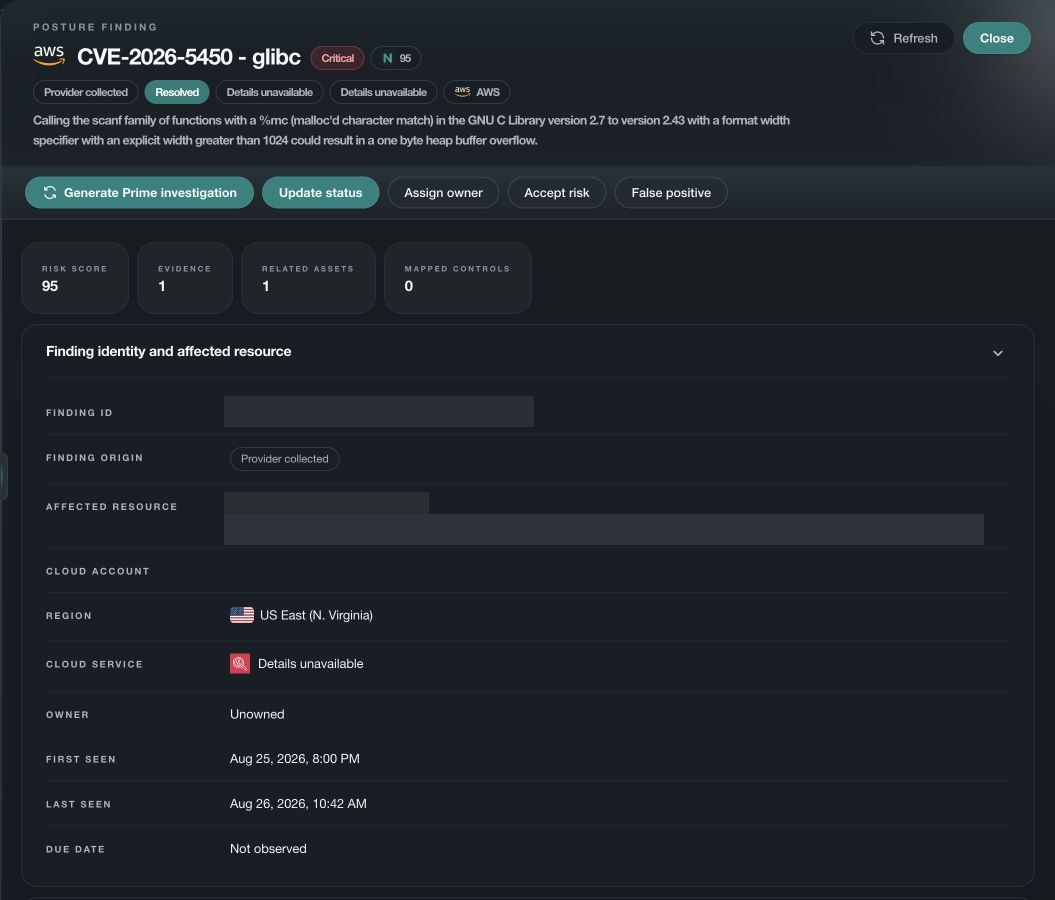
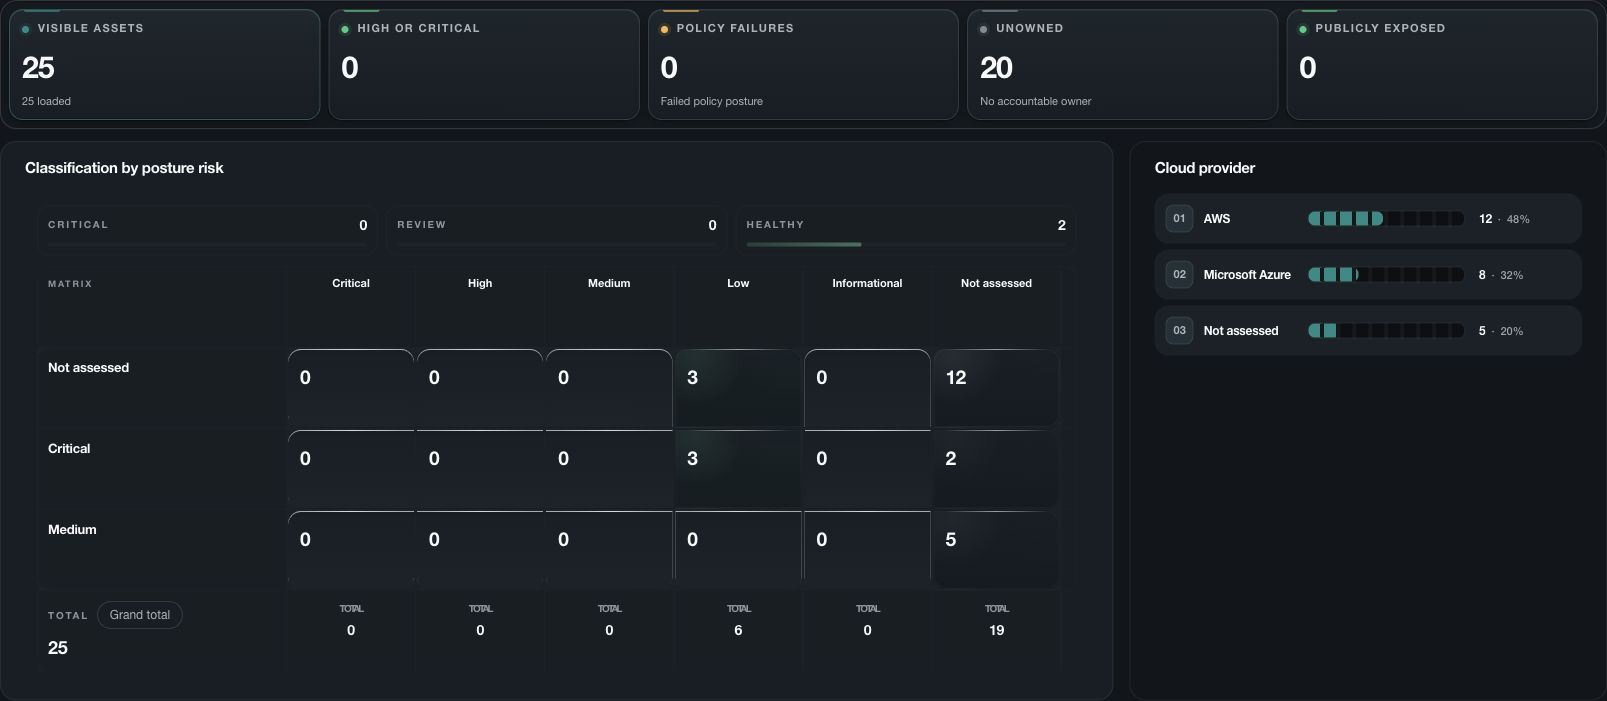
Recorre vistas actuales del producto paso a paso. Cada vista responde a una pregunta de seguridad diferente y mantiene visibles la evidencia disponible y sus límites.
Fortalecer las operaciones de seguridad
Da a los analistas el contexto para actuar con confianza.
Evidencia de configuración multi-cloud
Evalúa evidencia compatible de AWS, Azure, Google Cloud y Kubernetes mediante controles explícitos.
Relaciones de rutas de ataque
Conecta identidades, activos, exposición y hallazgos para revelar la ruta, no solo el problema.
Conoce dónde falta evidencia
Mantén claramente separada la evidencia evaluada, faltante e incompleta.
Contexto de remediación
Enruta el trabajo conservando los sistemas afectados, la evidencia y la propiedad.
Evalúa Nova
Descubre cómo encaja Nova en tu trabajo de seguridad cloud.
En una sesión privada, mapearemos Nova con tu stack, confirmaremos qué se conecta y enfocaremos la evaluación en el resultado que importa a tu equipo.