
Confianza y gobierno
Estado de las fuentes y cobertura de datos
Identifica dónde faltan datos de seguridad.
Un panel sin alertas solo resulta útil si se está observando la actividad relevante. Nova permite revisar fuentes conectadas, actualidad de los datos, cobertura de detección y evaluaciones incompletas. Esta visión ayuda a identificar puntos ciegos, priorizar nuevas conexiones y explicar los límites de una investigación sin confundir la falta de datos con un resultado seguro.
Fuentes esperadas
Estado de cobertura
No encontrar hallazgos no equivale a tener cobertura completa
La ausencia de nuevos hallazgos puede significar que no se encontró un problema o que nunca llegaron los datos necesarios. Nova muestra el estado de las fuentes, la antigüedad de los datos y la cobertura de las evaluaciones para distinguirlo.
Controles de respuesta
- Alcance
- Autorizar
- Revisar
Descubre cómo avanza el trabajo en Nova
Recorre vistas actuales del producto paso a paso. Cada vista responde a una pregunta de seguridad diferente y mantiene visibles la evidencia disponible y sus límites.
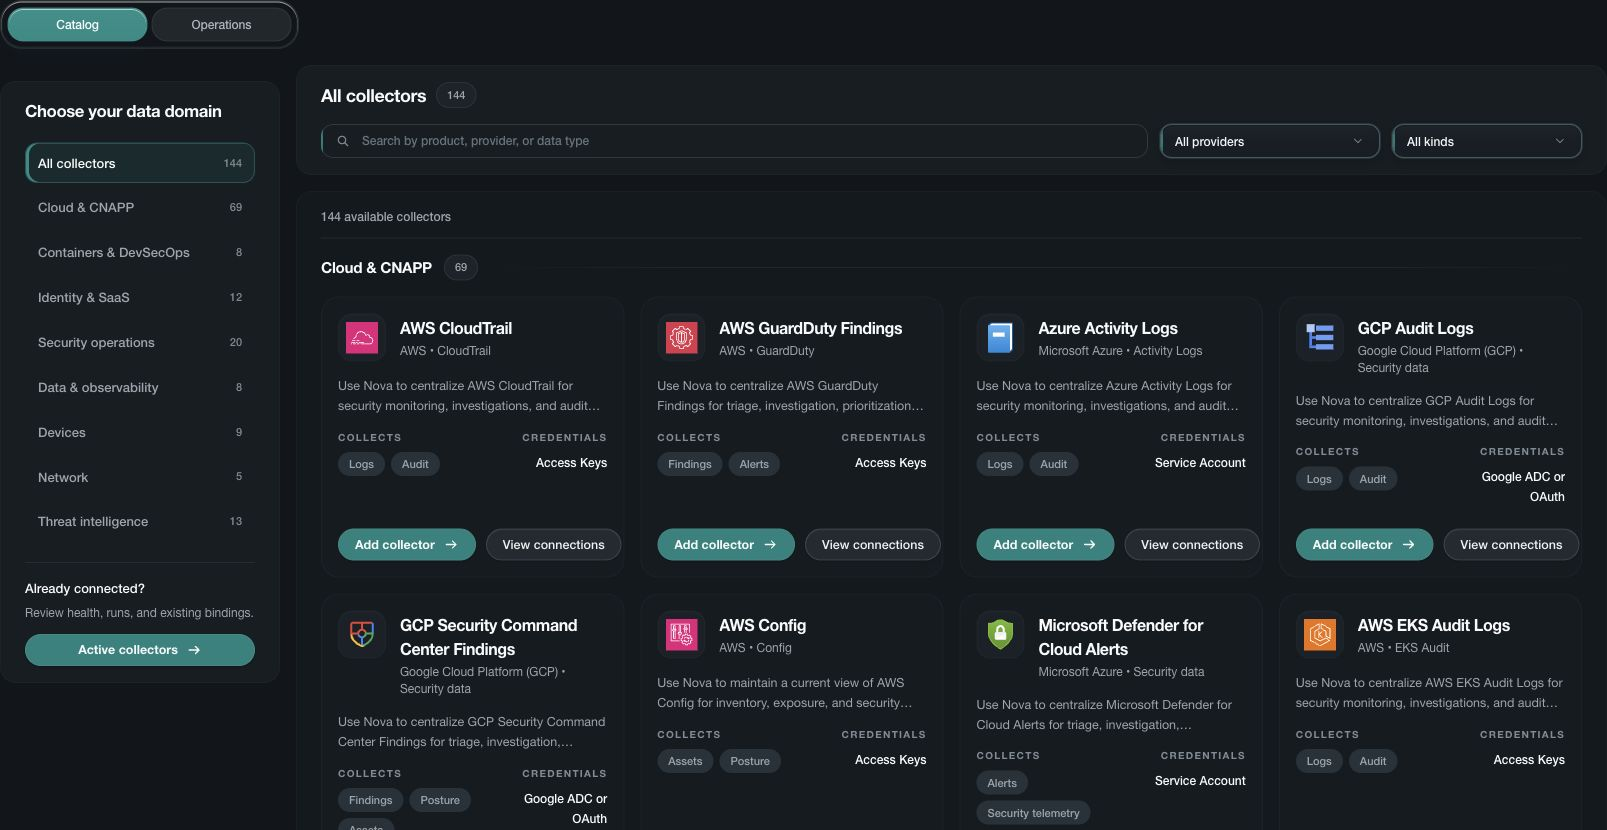
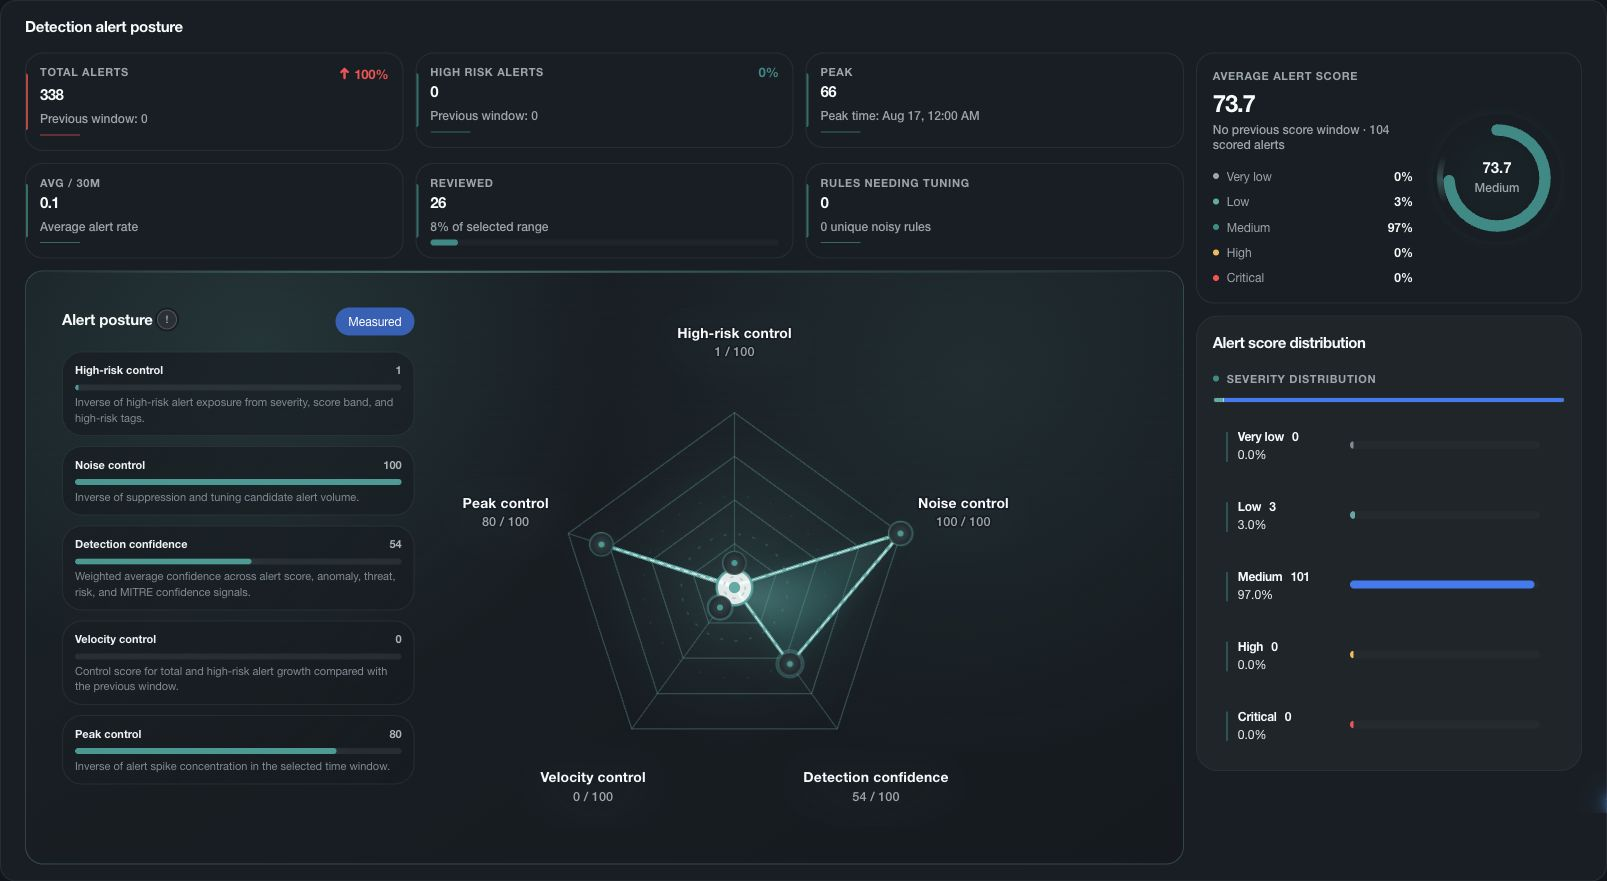
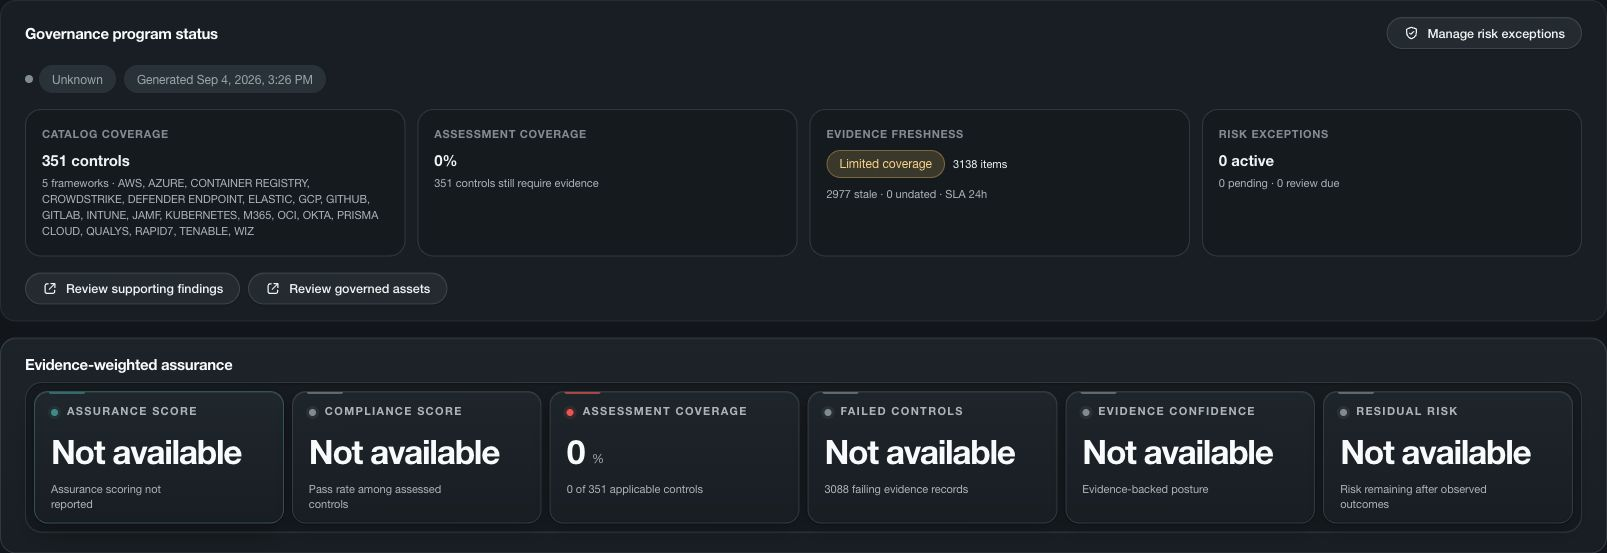
Cobertura antes de la conclusión
Muestra qué fue observado, qué está desactualizado y qué sigue sin evaluarse.
El estado de cobertura permanece conectado a postura y riesgo para que una fuente faltante no se convierta silenciosamente en un resultado aprobado.
Revisa confianza y gobiernoFuentes esperadas
Estado de cobertura
Evidencia que puedes seguir
Pasa del estado de cobertura a la actividad disponible para investigación.
Los equipos pueden validar si la actividad de seguridad esperada está presente, puede buscarse y es útil antes de confiar en un resultado de detección o investigación.
Explora las investigacionesFuentes esperadas
Estado de cobertura
Cobertura junto al riesgo
Mantén visibles las brechas de evidencia junto a los riesgos que pueden cambiar.
Los líderes de seguridad pueden distinguir riesgo activo de visibilidad limitada y dirigir la atención a la fuente, evaluación o control que necesita mejorar.
Explora la protección frente al riesgo cloudFuentes esperadas
Estado de cobertura
Fortalecer las operaciones de seguridad
Da a los analistas el contexto para actuar con confianza.
Salud de fuentes conectadas
Distingue fuentes de evidencia configuradas, actualizadas, retrasadas, degradadas y no disponibles.
Actualización de datos
Mantén visibles la antigüedad y disponibilidad de la evidencia donde cambian la confianza.
Alcance de evaluación
Muestra qué activos y controles fueron evaluados y cuáles permanecen fuera de la cobertura disponible.
Brechas de cobertura con responsable
Identifica la fuente o evaluación que necesita atención y asigna su seguimiento.
Preguntas frecuentes
Preguntas sobre Gestión de Cobertura de Seguridad.
¿Un resultado vacío significa que el entorno está seguro?
No. Un resultado vacío significa que no se encontró un problema coincidente en los datos evaluados. No demuestra que el entorno sea seguro. Comprueba el período, la cobertura de fuentes y el estado de evaluación antes de sacar una conclusión.
¿Se puede revisar la cobertura entre distintos dominios de seguridad?
Para fuentes compatibles, Nova relaciona el estado de conexión y evidencia con postura cloud, detecciones e investigaciones. La cobertura exacta depende de los sistemas conectados, el alcance concedido y la evidencia disponible en cada entorno.
¿Qué acceso requiere Nova?
El acceso depende de los flujos de evidencia y respuesta seleccionados. La recopilación debe usar el privilegio mínimo necesario para el alcance acordado. Los permisos de respuesta son independientes, explícitos y limitados a las acciones compatibles que permite la política del cliente.
Evalúa Nova
Descubre cómo encaja Nova en tu trabajo de seguridad cloud.
En una sesión privada, mapearemos Nova con tu stack, confirmaremos qué se conecta y enfocaremos la evaluación en el resultado que importa a tu equipo.