
Seguridad cloud
Gestión de postura de seguridad cloud
Identifica configuraciones cloud incorrectas. Prioriza la corrección.
Nova Cloud Security Posture Management evalúa configuraciones compatibles en AWS, Azure, Google Cloud y Kubernetes. Revisa cada hallazgo con el recurso afectado, la severidad, las evidencias del control y la orientación para corregirlo. Examina después la exposición y las rutas de ataque para decidir prioridades. Las evaluaciones pendientes permanecen visibles junto a las comprobaciones completadas.
Fuentes esperadas
Estado de cobertura
Un control fallido no es toda la historia del riesgo
Los equipos necesitan saber si una debilidad es alcanzable, qué sistemas afecta, si la evidencia está completa y qué acción reducirá la ruta más creíble hacia el impacto.
Ruta de riesgo cloud
- Inventario
- Exposición
- Prioridad
Descubre cómo avanza el trabajo en Nova
Recorre vistas actuales del producto paso a paso. Cada vista responde a una pregunta de seguridad diferente y mantiene visibles la evidencia disponible y sus límites.
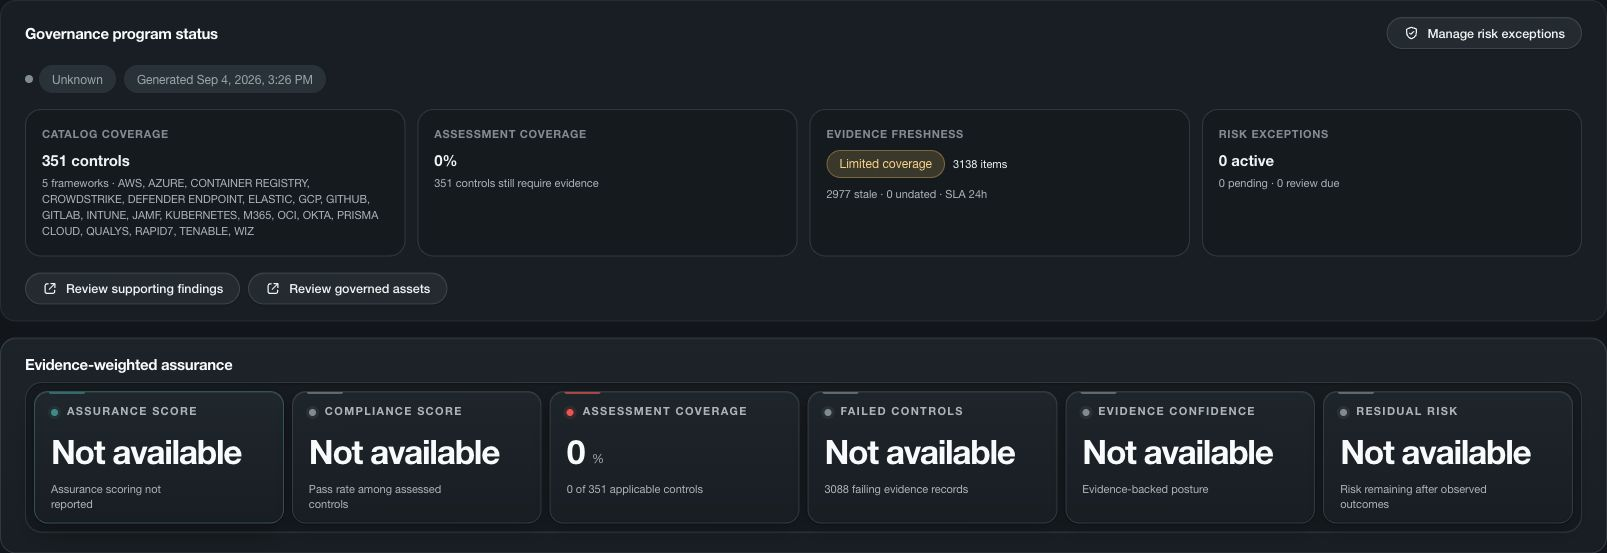
Hallazgos de configuración cloud
Prioriza la exposición sin tratar la cobertura faltante como seguridad.
Revisa por separado hallazgos de configuración, rutas de ataque y evaluaciones incompletas antes de decidir qué corregir.
Explora la seguridad cloud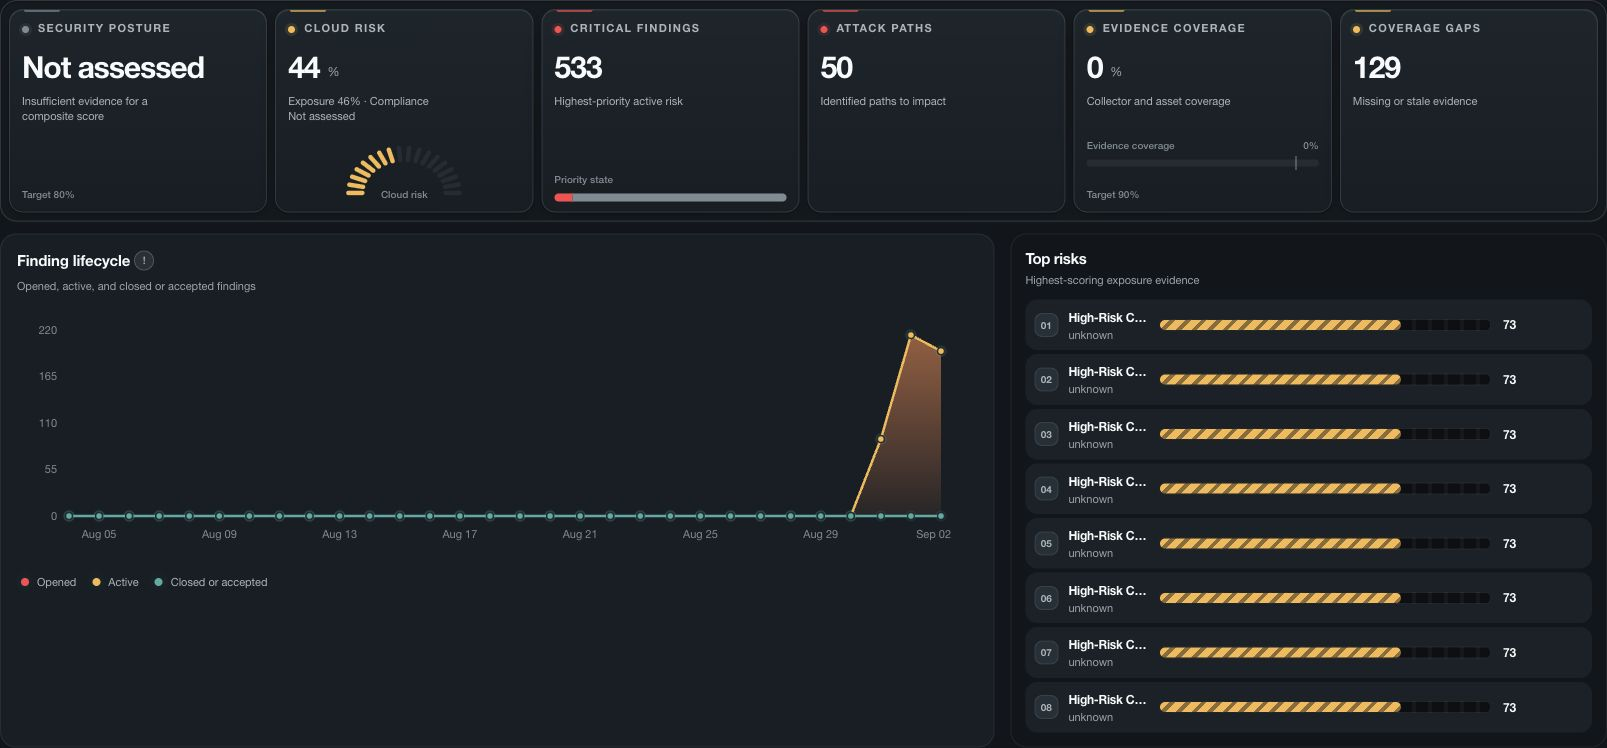
Hallazgos accionables
Pasa del resultado de un control al recurso afectado y su responsable.
La identidad del recurso, los activos relacionados, los controles asociados, la evidencia y el estado del ciclo de vida ayudan a decidir qué debe cambiar y quién debe asumirlo.
Revisa los hallazgos cloud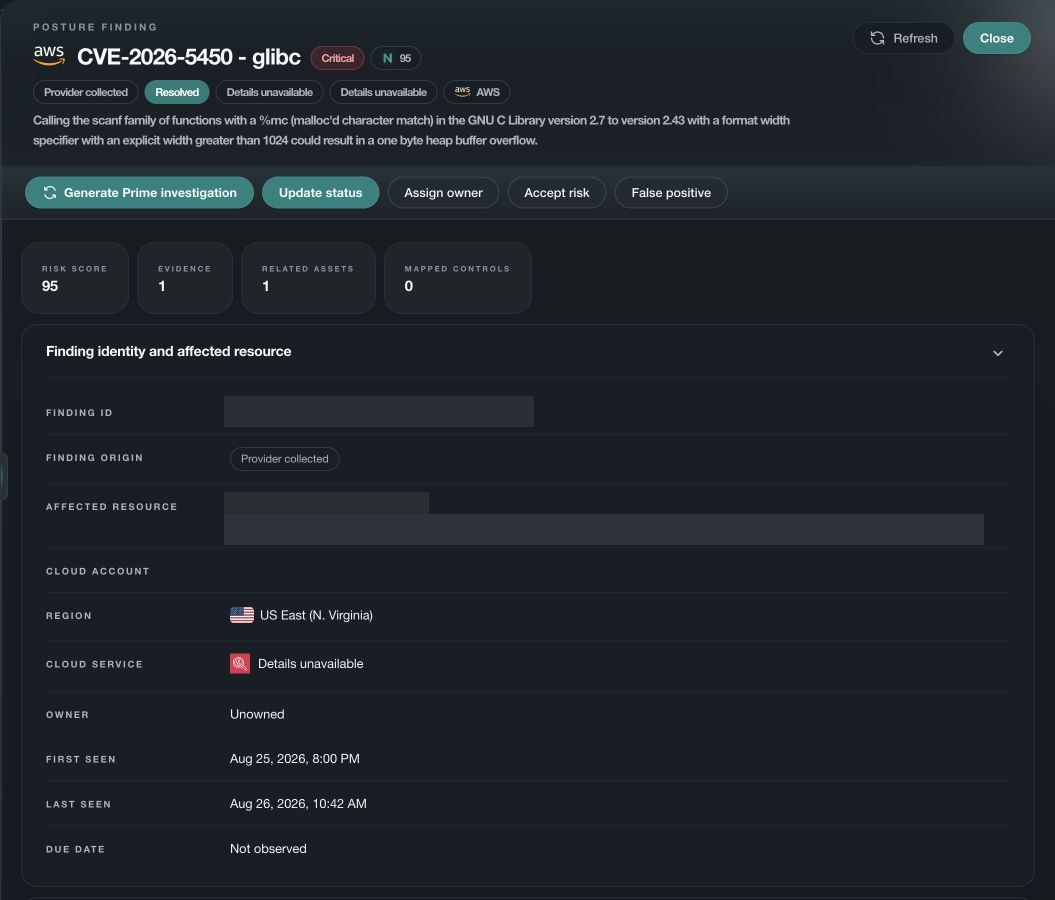
Reducir el riesgo cloud
Prioriza las rutas que pueden alcanzar lo que importa.
Conoce qué fue evaluado
Muestra por separado la evidencia evaluada, faltante e incompleta.
Prioridad consciente de exposición
Relaciona fallos de controles con activos alcanzables, identidades y rutas de ataque.
Evidencia de cumplimiento y riesgo residual
Mantén visible la evidencia detrás de cada resultado y el riesgo restante.
Contexto listo para remediar
Da a los responsables el recurso afectado, la evidencia y la prioridad necesarias para actuar.
Evalúa Nova
Descubre cómo encaja Nova en tu trabajo de seguridad cloud.
En una sesión privada, mapearemos Nova con tu stack, confirmaremos qué se conecta y enfocaremos la evaluación en el resultado que importa a tu equipo.