
أمن السحابة
تعرض البيانات وصلاحيات الوصول
اكتشف البيانات السحابية المكشوفة وراجع من يمكنه الوصول إليها.
راجع الموارد السحابية التي تحتفظ بالبيانات والظروف التي قد تؤدي إلى كشفها. تجمع Nova أصول البيانات المدعومة ونتائج الوصول العام وفحوص الإعدادات والمسؤولين عنها، لمساعدة الفريق على التحقيق في التعرض غير الضروري وتحديد من يتابع معالجته. يعتمد التقييم على الأدلة المتاحة لكل مورد، ولا يعني فحص كل مخزن بيانات أو كل سجل حساس.
لا يمكن فهم مخاطر البيانات من إعدادات التخزين وحدها
تحتاج فرق الأمن إلى معرفة أصل البيانات المتأثر، وما إذا كان الوصول عامًا أم خاصًا، وأدلة السياسات المتاحة، والمسؤول عن المورد، والجوانب التي لم يكتمل تقييمها.
مسار مخاطر السحابة
- سجل الأصول
- التعرض للمخاطر
- الأولوية
مراجعة أصل البيانات
اجمع نتائج التعرّض والوصول والسياسات حول المورد قيد المراجعة.
راجع اسم أصل البيانات وخدمته ومنطقته وتعرضه للمخاطر وحالة الوصول إليه والنتائج المرتبطة به.
استكشف سجل الأصول السحابية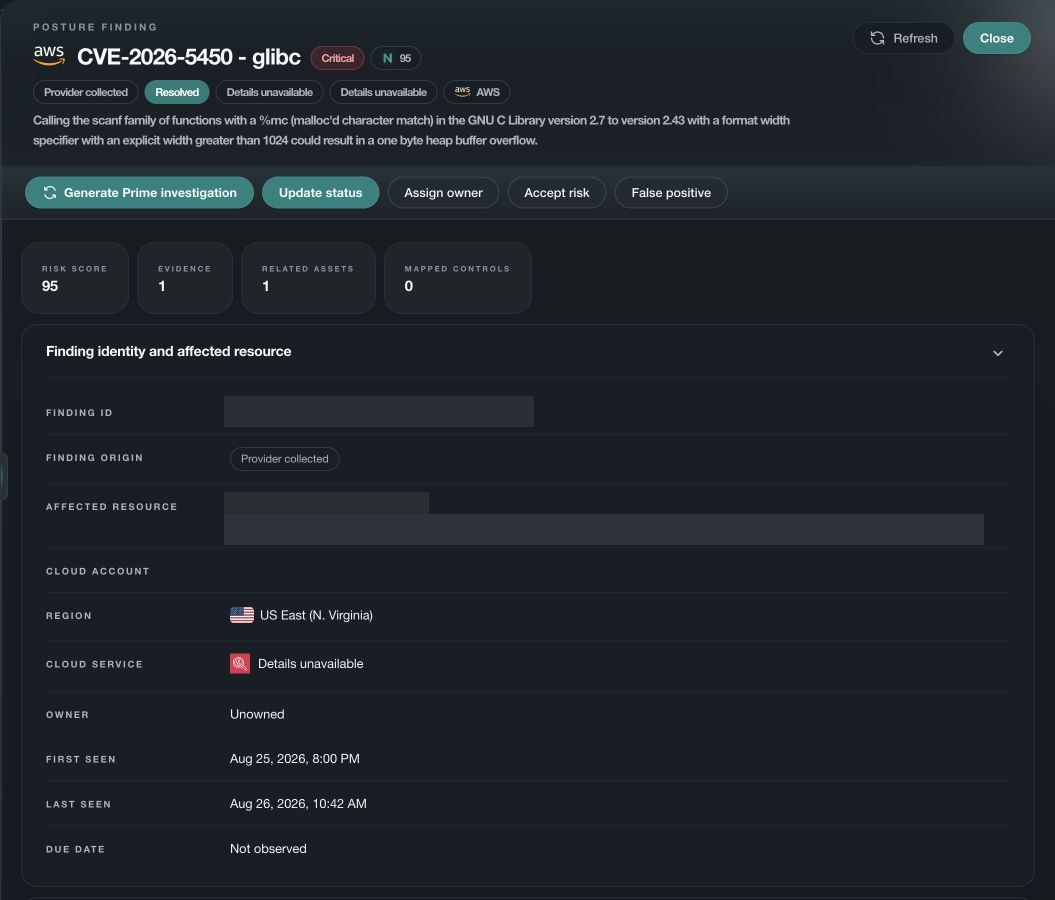
مخاطر البيانات في سياق السحابة
رتّب أولوية تعرّض البيانات بجانب مسارات الهجوم الأوسع في السحابة.
يمكن تقييم النتائج وأصول البيانات المتأثرة بجانب التعرّض والهويات وفجوات الأدلة التي قد تغيّر قرار المعالجة.
استكشف أمن السحابة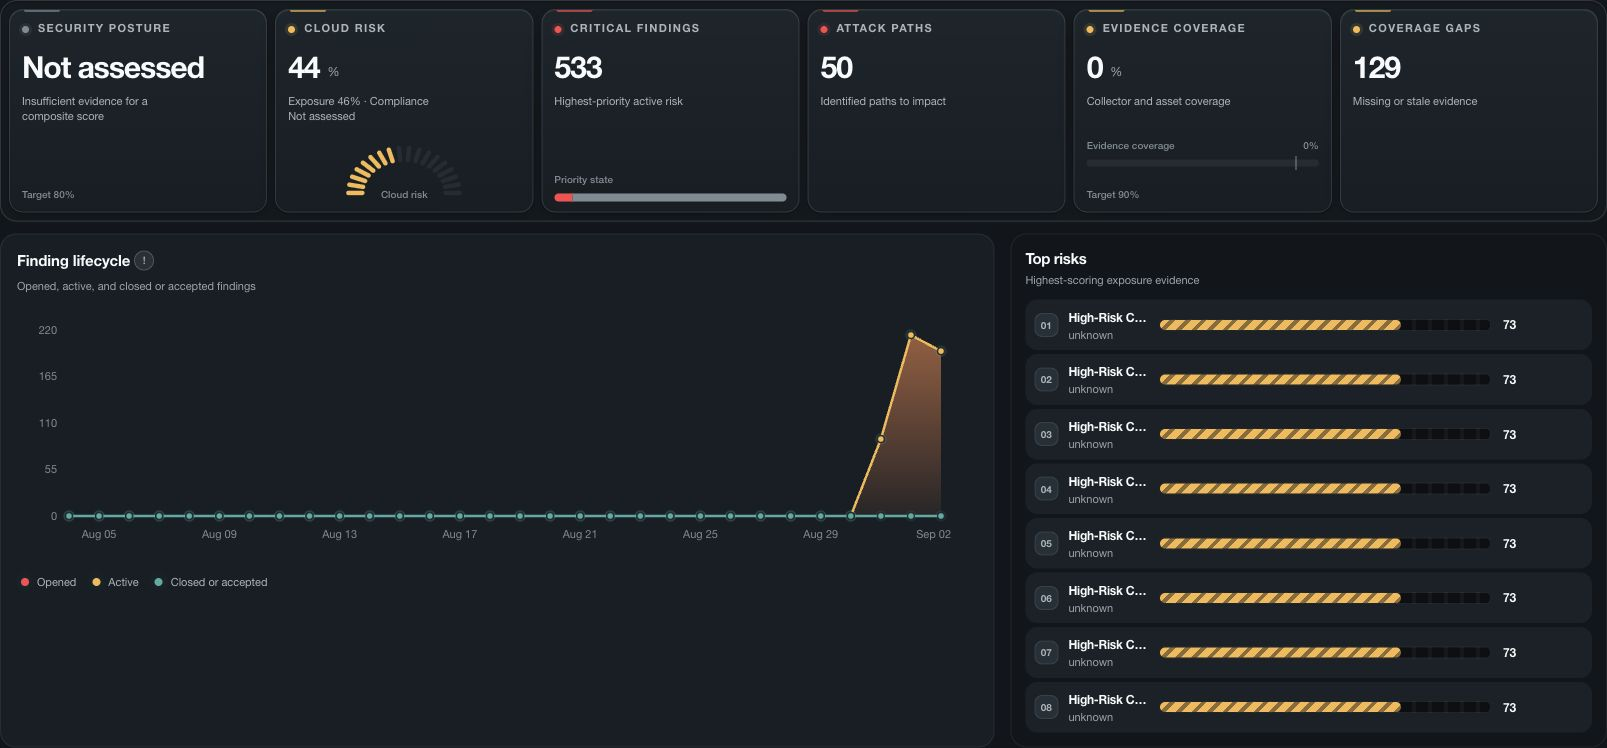
خفّض مخاطر السحابة
أعطِ الأولوية للمسارات التي يمكنها الوصول إلى ما يهم.
هوية أصل البيانات
أبقِ هوية المزوّد والخدمة والحساب والمنطقة والمورد متاحة للمراجعة.
تعرض البيانات للمخاطر
ميّز بين الوصول العام أو الخاص الذي جرى رصده والحالات التي لم تُقيَّم.
سياق مراجعة الوصول
أبقِ نتائج مراجعة الوصول المتاحة والتوصيات مرتبطة بأصل البيانات.
أدلة السياسات دون اطمئنان زائف
اعرض الحالات السليمة والمخالفة وغير المعروفة وغير المقيّمة كلًّا على حدة.
الأسئلة الشائعة
أسئلة عن أمن البيانات السحابية.
ما السياق الذي توفّره Nova لأمن بيانات السحابة؟
في أصول البيانات المدعومة، تربط Nova هوية المورد بالأدلة المتاحة عن التعرّض ومراجعة الوصول والسياسات والمسؤولية والمخاطر السحابية ذات الصلة.
هل تصنّف Nova جميع أصول البيانات تلقائيًا؟
لا. يعتمد التصنيف وتغطية الأدلة على المصدر المتصل والوصول الممنوح ونوع الأصل المدعوم. وتبقى الأدلة غير المتاحة أو غير المقيّمة واضحة بدلًا من تحويلها إلى تصنيف مؤكد.
كيف تتعامل Nova مع الأدلة المفقودة أو القديمة أو الجزئية؟
تُميّز Nova بين الحالات المكتملة والجزئية والمتدهورة وغير المتاحة وغير المنطبقة وغير المقيّمة وغير المعروفة. ولا يتحول غياب الأدلة إلى ضابط سليم أو سلوك طبيعي أو خطر منخفض أو إثبات لغياب التهديد.
تقييم Nova
اكتشف كيف تناسب Nova عمل فريقك في أمن السحابة.
في عرض خاص، سنحدّد ملاءمة Nova لأدواتك ونؤكّد ما يمكن ربطه ونركّز التقييم على النتيجة التي تهم فريقك.