
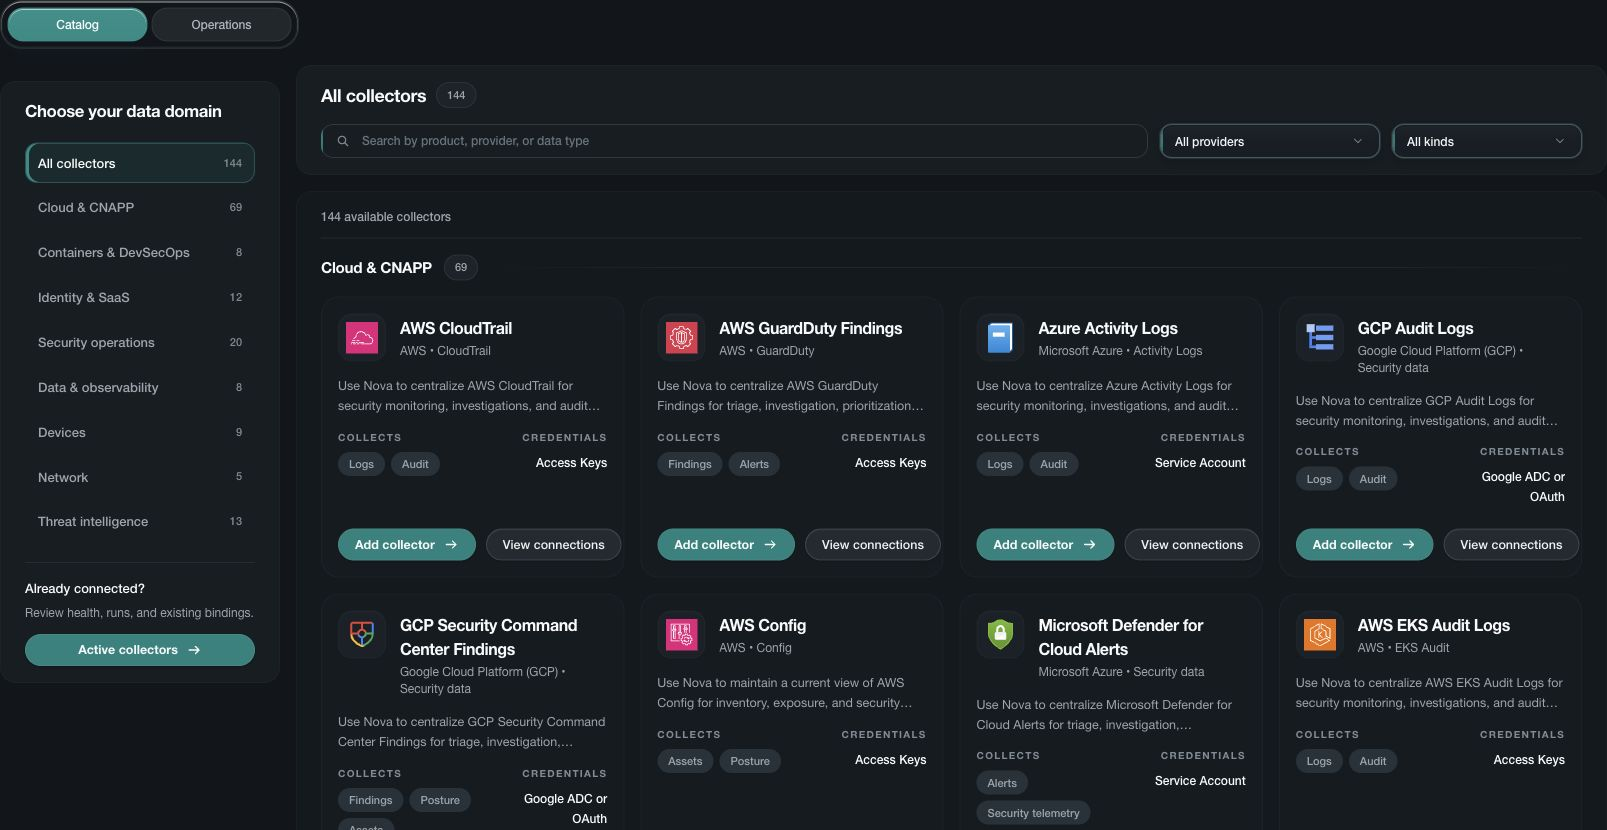
Qué aporta un colector a Nova
Un colector incorpora a Nova una familia definida de evidencia de seguridad autorizada por el cliente. Según la fuente, puede incluir registros de actividad, activos cloud o dispositivos, hallazgos de seguridad, relaciones o inteligencia de amenazas.
El catálogo refleja los colectores implementados de Nova. Es una guía de evaluación, no una promesa de que todas las fuentes estén incluidas en cada suscripción o disponibles en todas las regiones y planes de producto.
Explora las familias de colectores compatibles
- Colectores de AWS compatibles
- 30 colectores implementados que cubren las fuentes y casos de uso descritos en esta guía.
- Colectores de Microsoft y Azure compatibles
- 29 colectores implementados que cubren las fuentes y casos de uso descritos en esta guía.
- Colectores de Google Cloud y Workspace compatibles
- 17 colectores implementados que cubren las fuentes y casos de uso descritos en esta guía.
- Colectores de Oracle Cloud compatibles
- 3 colectores implementados que cubren las fuentes y casos de uso descritos en esta guía.
- Colectores de identidad y acceso compatibles
- 6 colectores implementados que cubren las fuentes y casos de uso descritos en esta guía.
- Colectores de endpoints y dispositivos compatibles
- 9 colectores implementados que cubren las fuentes y casos de uso descritos en esta guía.
- Colectores de seguridad de red y correo compatibles
- 10 colectores implementados que cubren las fuentes y casos de uso descritos en esta guía.
- Colectores de vulnerabilidades y postura compatibles
- 10 colectores implementados que cubren las fuentes y casos de uso descritos en esta guía.
- Colectores de datos, SIEM y streaming compatibles
- 6 colectores implementados que cubren las fuentes y casos de uso descritos en esta guía.
- Colectores de contenedores y DevOps compatibles
- 8 colectores implementados que cubren las fuentes y casos de uso descritos en esta guía.
- Colectores de auditoría SaaS compatibles
- 3 colectores implementados que cubren las fuentes y casos de uso descritos en esta guía.
- Colectores de inteligencia de amenazas compatibles
- 17 colectores implementados que cubren las fuentes y casos de uso descritos en esta guía.
Elige fuentes según el resultado que necesitas
- Para operaciones de seguridad, prioriza fuentes de actividad, alertas, identidad, endpoints, red e inteligencia de amenazas.
- Para seguridad cloud, prioriza fuentes de inventario, postura, hallazgos, relaciones de identidad, exposición y flujo.
- Para programas de vulnerabilidades, combina fuentes de activos y hallazgos con responsables, exposición y contexto de explotación.
- Para evaluaciones de detección y búsqueda, elige fuentes que representen la actividad, las entidades y las preguntas de amenazas que tu equipo necesita probar.
Confirma la idoneidad antes de incorporar
-
01
Definir la pregunta
Define el resultado de investigación, postura, cobertura o informes que debe demostrar la evaluación.
-
02
Seleccionar la evidencia
Elige solo los colectores que puedan aportar los registros, activos, hallazgos o inteligencia necesarios.
-
03
Confirmar la cobertura
Confirma con Hansec el plan del producto, el historial disponible, las regiones, las cuentas y el alcance de la fuente.
-
04
Medir la vigencia
Acuerda cómo se evaluarán la salud, el retraso, las brechas y el volumen esperado durante la evaluación.